ארגון ה-AI הישראליארגון ה-AI הישראלי
AI ממפה ומתעד מערכת ליבה ותיקה: קוד מת, חולשות אבטחה ובסיסי נתונים
מדריכיםמדריך

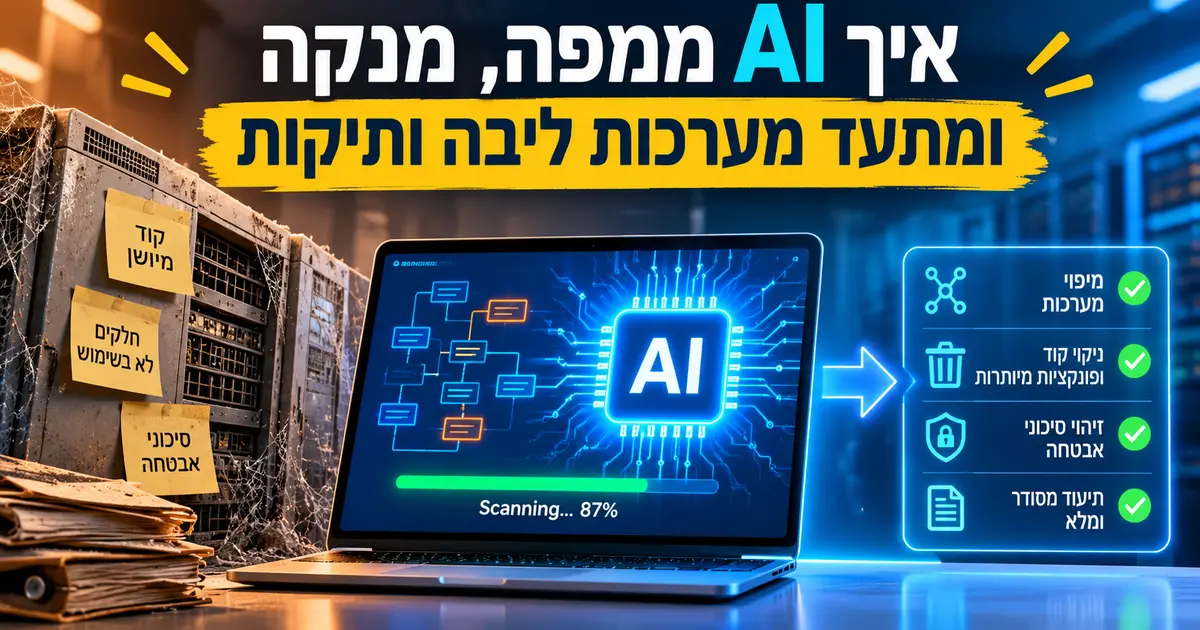
הקוד שאף אחד לא מבין: איך AI ממפה, מנקה ומתעד מערכות ליבה ותיקות

ליאור אברהםליאור אברהם 8 דק׳ קריאה

בכל ארגון ותיק יש מערכת אחת שעברה יותר ידיים ממה שמישהו מסוגל לספור. מפתח אחד כתב אותה לפני עשרים שנה, ספק חיצוני הוסיף לה מודול, צוות אחר שדרג את בסיס הנתונים, מישהו כתב סקריפט לילי "זמני" שרץ עד היום, ומישהו אחר הוסיף טבלה שאף אחד כבר לא זוכר למה. כל אחד מהם עזב, ומה שנשאר זה קוד שעובד, ושאף אחד לא באמת מבין.

ולכן הכלל במערכות הליבה היה תמיד אותו כלל: לא נוגעים. לא כי אין מה לשפר, אלא כי אין דרך לדעת מה יישבר. אני פוגש את זה כמעט בכל ארגון שאני נכנס אליו. מנהל מערכות המידע יודע שיש שם קוד מת, יודע שיש שם חורים, ויודע שהתיעוד האחרון נכתב בעשור הקודם. אבל לפתוח את זה נראה כמו פרויקט של שנים.

הדבר שהשתנה בשנה האחרונה הוא לא רק שאפשר להחליף מערכת ליבה עם AI. על זה כתבנו כבר במדריך מערכת הליבה כבר לא מפחידה. הדבר החשוב לא פחות הוא שאפשר להבין אותה, בלי להחליף כלום: למפות מה יש בפנים, לזהות מה מת, למצוא את החורים, לתעד הכול, ולהכין אותה ליום שבו סוכן AI יוכל להמשיך לטפל בה בלי שהארגון יהיה תלוי באדם אחד שזוכר איך היא עובדת.

למה הפחד היה מוצדק

הפחד לגעת במערכת ליבה לא נבע מעצלות. הוא נבע משלוש בעיות אמיתיות:

  • אף אחד לא יודע מה מחובר למה. שינוי קטן בטבלה אחת יכול להפיל דוח רגולטורי שרץ פעם ברבעון, וזה יתגלה רק ברבעון הבא.
  • הידע יושב בראש של אנשים, לא במסמכים. כשהמפתח האחרון שמכיר את המערכת עוזב, הארגון נשאר עם קופסה שחורה.
  • המערכת הישנה היא לא פעם החוליה החלשה באבטחה. רשות הסייבר האמריקאית (CISA) מגדירה שימוש בתוכנה שהספק כבר לא תומך בה כאחד הנהלים המסוכנים ביותר, ובדוח של משרד מבקר המדינה האמריקאי (GAO) על מערכות הממשל, ל-7 מתוך 11 המערכות הקריטיות שסומנו להחלפה היו חולשות אבטחה ידועות.

המשמעות: גם מי שלא נוגע, לוקח סיכון. הוא פשוט לוקח סיכון שהוא לא רואה.

ארכיאולוגיה של קוד: מה AI יודע לעשות היום

החלק הכי יקר בעבודה על מערכת ישנה הוא לא כתיבת קוד חדש. הוא הקריאה של הקוד הקיים. כאן הכלים החדשים עשו קפיצה, וזה כבר לא ניסוי:

  • מיפוי זרימות ותלויות. לפי Anthropic, כלי כמו Claude Code מזהה את נקודות הכניסה של כל תוכנית, עוקב אחרי מסלולי הריצה דרך תתי השגרות, ממפה את זרימת הנתונים בין המודולים, ומוצא גם צימודים נסתרים, כמו נתונים שעוברים דרך קבצים, טבלאות או משתנים גלובליים, שניתוח רגיל מפספס. ובלשון של החברה: הוא מתעד תהליכים "שאף אחד לא זוכר".
  • חילוץ כללים עסקיים. AWS Transform של אמזון מנתח קוד COBOL, מחלץ ממנו את הכללים העסקיים ומייצר מסמכי תיעוד, כחלק מתהליך מודרניזציה של מערכות מחשב מרכזי.
  • תיעוד שמתעדכן לבד. גוגל השיקה את Code Wiki, שסורק מאגר קוד, בונה לו ויקי עם תרשימי ארכיטקטורה, ומעדכן את התיעוד אחרי כל שינוי. גוגל עצמה כותבת שקריאת קוד קיים היא אחד מצווארי הבקבוק היקרים ביותר בפיתוח תוכנה.
  • זה כבר ברירת מחדל. חברת הייעוץ Thoughtworks העבירה ברדאר הטכנולוגיות שלה מנובמבר 2025 את השימוש ב-AI להבנת קוד ישן לדרגה הגבוהה ביותר, "אמצו", וכתבה שזו כבר "ברירת מחדל מעשית ולא ניסוי".

קוד מת: כמה מהמערכת שלכם בכלל לא רצה

במערכת שעברה עשרים שנה של שינויים, חלק גדול מהקוד הוא שאריות: פונקציות של מוצרים שנסגרו, מסלולים שאף משתמש לא מגיע אליהם, גרסאות ישנות של אותו חישוב שהשאירו "ליתר ביטחון". הקוד הזה לא מזיק כשהוא שקט, אבל הוא מכביד על כל שינוי, מבלבל כל מפתח חדש, ולפעמים מסתיר חולשות אבטחה שאף אחד לא מתחזק.

הדוגמה הכי חזקה מגיעה מMeta. המערכת הפנימית שלה, SCARF, משלבת ניתוח סטטי של הקוד עם נתוני ריצה אמיתיים כדי לזהות קוד שאפשר למחוק בבטחה, ופותחת בקשות שינוי אוטומטיות. בתוך חמש שנים היא מחקה יותר מ-100 מיליון שורות קוד, ביותר מ-370 אלף בקשות שינוי. כשהם עברו מניתוח של כל פונקציה בנפרד לניתוח של כל גרף התלויות, כמות הקוד המת שנמצאה באחד ממאגרי הקוד הגדולים שלהם קפצה בכמעט 50%.

רוב הארגונים לא בנו מערכת כמו של Meta, וגם לא צריכים. מה שמודלי AI מוסיפים היום הוא את היכולת לקרוא את הקוד כמו מפתח: להבין שפונקציה מסוימת שייכת למוצר שנסגר, ששני מודולים עושים בדיוק אותו דבר, או שמסלול מסוים תלוי בדגל שתמיד כבוי. אבל חשוב לזכור: קוד שלא רץ חודש יכול להיות קוד שרץ פעם בשנה, בסגירת שנת הכספים. לכן קוד מת מזהים בשילוב של ניתוח AI ונתוני ריצה לאורך זמן, ומוחקים רק אחרי אישור אנושי.

חורי אבטחה שחיכו עשרים שנה

הנתונים הבאים צריכים להטריד כל מנהל אבטחת מידע, ובאותה מידה לתת לו תקווה:

  • צוות OSS-Fuzz של גוגל מצא בעזרת AI חולשה בספריית ההצפנה OpenSSL, אחת הספריות הנבדקות ביותר בעולם. לפי ההערכה של גוגל, החולשה הייתה בקוד כעשרים שנה, ולא הייתה מתגלה בכלי הבדיקה שבני אדם כתבו.
  • הסוכן Big Sleep של Google Project Zero ו-DeepMind מצא חולשה ניתנת לניצול ב-SQLite, מנוע בסיס הנתונים הנפוץ בעולם, אחרי שכלי הבדיקה הקיימים לא מצאו אותה. גוגל הגדירה את זה כמקרה הפומבי הראשון שבו סוכן AI מצא חולשה כזו, שלא הייתה ידועה, בתוכנה בשימוש רחב.
  • Anthropic דיווחה בפברואר 2026 שהמודל שלה מצא ואימת יותר מ-500 חולשות בחומרה גבוהה בפרויקטים של קוד פתוח. לפי החברה, חלקן לא התגלו במשך עשורים, למרות שהפרויקטים נבדקו בכלים אוטומטיים במשך שנים.

עכשיו תחשבו על מערכת הליבה שלכם. אם בקוד פתוח שאלפי מומחים בודקים כל הזמן מסתתרות חולשות בנות עשרים שנה, מה מסתתר בקוד פנימי שאף אחד לא קרא כבר עשור? החדשות הטובות הן שאותם כלים זמינים היום גם לארגון. החדשות הפחות טובות הן שהם זמינים גם לתוקפים.

בסיסי הנתונים: הטבלאות שאף אחד לא זוכר למה הן שם

הקוד הוא רק חצי מהסיפור. בסיס הנתונים של מערכת ליבה ותיקה הוא לא פעם המקום הכי מבולגן בארגון: טבלאות גיבוי מפרויקט שהסתיים, עמודות שאף אחד לא ממלא, פרוצדורות שמורות שמכילות לוגיקה עסקית קריטית בלי שום תיעוד, ומשימות לילה שמעבירות נתונים בין מערכות.
כאן AI עוזר בשתי דרכים. הראשונה: הוא קורא את מבנה הטבלאות, את הפרוצדורות ואת השאילתות שבקוד, ובונה מפה: איזו טבלה משמשת איזה תהליך, מה מחובר למה, ואיפה מסתתרים כללים עסקיים. השנייה: הוא מצליב את המפה הזאת עם יומני השימוש ומסמן מועמדים לניקוי, כמו טבלאות שאף שאילתה לא נוגעת בהן. חשוב: את כל זה עושים על המבנה ועל הקוד, לא על הנתונים עצמם. אין שום צורך לשלוח למודל רשומות של לקוחות כדי להבין את מבנה המערכת.

תיעוד שנכתב גם בשביל ה-AI הבא

וזה החלק שהכי מרגש אותי. עד היום, תיעוד היה משהו שכותבים לבני אדם, ושאף אחד לא מעדכן. היום התיעוד הופך לנכס מסוג אחר: הוא מה שמאפשר לסוכן AI להיכנס למערכת ולעבוד בה נכון.

כבר יש לזה תקן. AGENTS.md הוא פורמט פתוח, מעין קובץ "קרא אותי" שנכתב בשביל סוכני קוד: איך בונים את המערכת, איך מריצים בדיקות, מה המוסכמות ומה אסור לגעת בו. לפי האתר הרשמי, יותר מ-60 אלף פרויקטים של קוד פתוח כבר משתמשים בו, והוא מנוהל היום על ידי קרן ה-Agentic AI שפועלת תחת קרן Linux.

המשמעות לארגון גדולה: מערכת שמופתה, נוקתה ותועדה בצורה מסודרת היא מערכת שאפשר להכניס אליה AI שימשיך לטפל בה. לתקן באג, לעדכן ספרייה, לכתוב בדיקה, להסביר למפתח חדש איך דברים עובדים. התלות כבר לא באדם אחד שזוכר הכול, אלא בידע שכתוב, מעודכן ונגיש. זה לא אומר שלא צריך אנשים. זה אומר שהאנשים מנהלים, בודקים ומאשרים, במקום להיות הזיכרון היחיד של המערכת.

מיפוי בלי החלפה, והחלפה שמתחילה במיפוי

במדריך על החלפת מערכות ליבה עם AI הצגנו מתודולוגיה בשבעה שלבים. השלב השני שם הוא בדיוק מה שהכתבה הזאת עוסקת בו: חילוץ הלוגיקה, החיבורים והתלויות. אבל ההבנה החשובה היא שהשלב הזה עומד בפני עצמו. גם ארגון שלא מתכנן להחליף שום דבר בשנים הקרובות מרוויח ממנו: פחות תלות באנשים, פחות קוד מיותר, פחות חורים, ומערכת שמוכנה לכל החלטה שתגיע, בין אם זו החלפה, שדרוג או הכנסת סוכני AI.

מה ממפיםמה ה-AI עושהמה חייב להישאר אצל אדם
קוד ותלויותמתעד כל מודול, זרימות נתונים וחיבורים נסתריםאימות מול מי שמכיר את המערכת
קוד מתמסמן מועמדים למחיקה ומסביר למההצלבה עם נתוני ריצה לאורך שנה, ואישור מחיקה
אבטחהמאתר חולשות ומציע תיקוניםאימות כל ממצא, תעדוף ותיקון מבוקר
בסיס נתוניםממפה טבלאות, פרוצדורות ומשימות לילההחלטה מה לנקות, ואחרי גיבוי
תיעודכותב תיעוד לאנשים ולסוכנים, ומעדכן אותובעלות על התיעוד וסקירה תקופתית

איך עושים את זה נכון: שש נקודות

  1. מתחילים בעותק לקריאה בלבד. ה-AI עובד על עותק של הקוד ושל מבנה בסיס הנתונים, אף פעם לא ישירות על סביבת הייצור.
  2. לא שולחים סודות ולא נתונים. מנקים סיסמאות ומפתחות מהקוד לפני הניתוח, ועובדים רק עם כלים בהסכם ארגוני שמבטיח שהקוד לא משמש לאימון.
  3. מפה לפני ניקיון. קודם מבינים ומתעדים, ורק אחר כך מוחקים או משנים. ניקיון בלי מפה הוא בדיוק הסיכון שכולם פחדו ממנו.
  4. כל ממצא עובר אדם. AI יכול להסביר בביטחון מלא מה קוד עושה, ולטעות. ממצאי אבטחה וקוד מת מאמתים לפני שפועלים.
  5. התיעוד נכנס למאגר הקוד. לא מסמך Word בתיקייה משותפת, אלא קבצים שחיים ליד הקוד, כולל קובץ הנחיות לסוכנים, ומתעדכנים עם כל שינוי.
  6. מתחילים במערכת אחת. בוחרים מערכת חשובה אבל לא הכי רגישה, מראים תוצאות, ורק אז מרחיבים.

מה זה אומר לארגון שלכם

אם יש אצלכם מערכת שכולם תלויים בה ואף אחד לא מבין עד הסוף, התירוץ "אין לנו איך לפתוח את זה" כבר לא עובד. מיפוי ותיעוד של מערכת כזו הם היום פרויקט של שבועות, לא של שנים, והם לא מחייבים לשנות שורת קוד אחת בייצור. בסופם יש לכם תמונה: כמה מהקוד בכלל לא בשימוש, איפה החורים, מה מחובר למה, ומי באמת יודע מה.

וזה גם המקום שבו מנהלי IT ואבטחת מידע יכולים להוביל את ה-AI בארגון ולא רק לבלום אותו. במקום לשאול "איך מונעים מהעובדים להכניס קוד ל-AI", אפשר לשאול "איך משתמשים ב-AI כדי להכיר סוף סוף את המערכות שלנו".

"עשרים שנה התייחסנו למערכות הליבה כמו לבית ישן שאסור לפתוח בו קיר, כי אף אחד לא יודע איפה עוברים הצינורות. AI לא מפיל את הקירות. הוא קודם כול מצייר לנו את התוכנית של הבית. ומי שיש לו תוכנית, יכול להחליט בעצמו מה לשפץ, מה להשאיר, ומתי."

ליאור אברהם, מייסד ארגון ה-AI הישראלי

בארגון ה-AI הישראלי אנחנו מלווים ארגונים במיפוי, בתיעוד ובהכנה של מערכות ליבה לעבודה עם AI, מהאבחון הראשון ועד תיעוד שסוכן יכול לעבוד איתו. דברו איתנו על ליווי הטמעת AI בארגון, ולצוותי מערכות מידע יש גם עמוד ייעודי: AI למחלקות IT ואבטחת מידע.

מקורות ואימות

הטענות העובדתיות בכתבה נבדקו מול המקורות הבאים.

  1. 1רשות הסייבר האמריקאית (CISA)cisa.gov
  2. 2משרד מבקר המדינה האמריקאי (GAO)gao.gov
  3. 3Anthropicclaude.com
  4. 4AWS Transformdocs.aws.amazon.com
  5. 5Code Wikidevelopers.googleblog.com
  6. 6רדאר הטכנולוגיותthoughtworks.com
  7. 7Metaengineering.fb.com
  8. 8גוגלsecurity.googleblog.com
  9. 9Google Project Zero ו-DeepMindprojectzero.google
  10. 10Anthropicanthropic.com
  11. 11AGENTS.mdagents.md
שאלות ותשובות
כן. מיפוי ותיעוד נעשים על עותק לקריאה בלבד של הקוד ושל מבנה בסיס הנתונים, בלי לגעת בסביבת הייצור. התוצר הוא מפה של המודולים, התלויות, הכללים העסקיים והמועמדים לניקוי, ואפשר לעצור שם בלי להחליף שום דבר.
הצטרפו לקבוצת הווטסאפ שלנו לעדכונים

תגיות:

שתפו את הכתבה:

עוד כתבות שיעניינו אותך

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא
מדריכים• ליאור אברהם• 1 בנובמבר

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא

בוט תמיכה שהמציא מדיניות, קול AI שהוביל לקנס של 6 מיליון דולר, וציון אלגוריתמי שהסתיים בהסדר של 2.3 מיליון. בכל המקרים הלקוח לא ידע שמולו AI. מה החוק כבר דורש, ולמה כדאי להצטרף לתו AI אחראי עכשיו.

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)
מדריכים• ליאור אברהם• 1 בנובמבר

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)

מחירי כל מסלולי העסקים של ChatGPT, Claude, Microsoft 365 Copilot ו-Gemini, ישירות מעמודי התמחור הרשמיים: מחיר למשתמש, מה כלול, מנוי מול API, דוגמת חישוב לארגון של 50 עובדים והעלויות שלא מופיעות בעמוד התמחור.

מי מפקח על הטוקנים בארגון? המדריך לבקרת צריכת AI: התפקיד, הכלים, תדירות הבדיקה ושימוש אישי
מדריכים• ליאור אברהם• 29 באוקטובר

מי מפקח על הטוקנים בארגון? המדריך לבקרת צריכת AI: התפקיד, הכלים, תדירות הבדיקה ושימוש אישי

98% מצוותי ה-FinOps כבר מנהלים הוצאות AI. מי אחראי על הטוקנים בארגון ותחת מי הוא יושב, איך מפקחים אצל כל ספק, כל כמה זמן בודקים, איך יודעים שהחבילה בגודל הנכון, איך מטפלים בשימוש אישי, ולמה מפתחים שכבר לא מכירים את הקוד הופכים לעלות קבועה. כולל ערכת בקרה להורדה.

מחשבון תמחור ומדידה לצוותים בעידן ה-AI
כלים• ליאור אברהם• 25 באוקטובר

מחשבון תמחור ומדידה לצוותים בעידן ה-AI

כלי חינמי למנהלים: תמחור פרויקט ללקוח לפי גודל משימה במקום שעות, כרטיס מדידה חודשי לצוות לפי תפוקה ואיכות, וחלוקת בונוסים הוגנת.

סוף עידן השעון: איך מנהלים צריכים למדוד, לתמחר ולתגמל צוותי פיתוח כשה-AI כותב את הקוד
מדריכים• ליאור אברהם• 25 באוקטובר

סוף עידן השעון: איך מנהלים צריכים למדוד, לתמחר ולתגמל צוותי פיתוח כשה-AI כותב את הקוד

כשה-AI כותב חלק גדול מהקוד, שעה כבר לא מספרת כמה ערך נוצר. מודל הערכה, מדידה, עלויות, תמחור ללקוח ובונוסים לעובדים, עם נתונים מ-DORA, METR וגוגל, ומחשבון חינמי למנהלים.

למה רוב פיילוטי ה-AI לא מגיעים לייצור, וגם Vibe Coding לא יציל אותם: המדריך המעשי
מדריכים• ליאור אברהם• 25 באוקטובר

למה רוב פיילוטי ה-AI לא מגיעים לייצור, וגם Vibe Coding לא יציל אותם: המדריך המעשי

רק 4 מכל 33 הוכחות היתכנות של AI מגיעות לייצור. הנתונים העדכניים על הפער בין רעיון, אב טיפוס ב-Vibe Coding ופיילוט לבין מוצר שעובד בארגון, 8 הסיבות שחוזרות בכל המחקרים, צ'קליסט למה לבדוק לפני, בזמן ואחרי, ותוכנית עבודה של 90 יום.

Claude Duet: סוכן ה-AI היזום של Anthropic, מה הוא עושה ואיך ארגונים מתכוננים אליו
חדשות AI, מדריכיםAnthropic• ליאור אברהם• 23 באוקטובר

Claude Duet: סוכן ה-AI היזום של Anthropic, מה הוא עושה ואיך ארגונים מתכוננים אליו

Anthropic הציגה את Claude Duet, סוכן AI שמגיע אליכם לפני שאתם שואלים: סיכום בוקר, התראות ומשימות ברקע. הוא עדיין בגרסת מחקר, אבל ארגונים שכבר עובדים עם Claude יכולים להתכונן כבר עכשיו. מה הוא עושה, במה הוא שונה ואיך מכינים לו משימות.

איך לנהל פגישות בעידן ה-AI: המדריך המלא לעובדים, מתיאום ועד מעקב משימות
מדריכים• ליאור אברהם• 23 באוקטובר

איך לנהל פגישות בעידן ה-AI: המדריך המלא לעובדים, מתיאום ועד מעקב משימות

מתיאום פגישה, דרך הקלטה ותמלול בעברית, ועד סיכום, מייל המשך ומעקב משימות: המדריך המלא לניהול פגישות עם AI. כולל טבלת כלים שתומכים בעברית, 7 פרומפטים מוכנים להעתקה, וכללים להקלטה בארגון.

5 סוכני AI שמחלקת השיווק צריכה ב-2027
מדריכיםSalesforce State of Marketing 2026• ליאור אברהם• 23 באוקטובר

5 סוכני AI שמחלקת השיווק צריכה ב-2027

Kraft Heinz קיצרה הפקת תוכן משמונה שבועות לשמונה שעות, ו-EY חתכה בחצי את זמן בדיקות המותג. חמישה סוכני AI למחלקת השיווק: התפקיד, היתרונות, דוגמה מהעולם ואיך בונים כל אחד, עם מחולל הוראות מוכן לכל סוכן.

גל החולשות שה-AI חושף: PHP, GitLab ו-Node.js ביום אחד, והמדריך המעשי לארגונים
חדשות AI, מדריכיםPHP Security Advisories• ליאור אברהם• 22 באוקטובר

גל החולשות שה-AI חושף: PHP, GitLab ו-Node.js ביום אחד, והמדריך המעשי לארגונים

ב-21 באוקטובר התפרסמו בתוך שעות חולשות קריטיות ב-PHP, GitLab ו-Node.js, ונחשף קוד זדוני ב-LiteLLM. כלי AI מוצאים חולשות בקצב חדש. מדריך מעשי: איך יודעים על פרצה, מה מתקנים קודם, מה עושים כשאי אפשר לעדכן ואיך מתכוננים לאירוע אמת.

הצטרפו אלינו