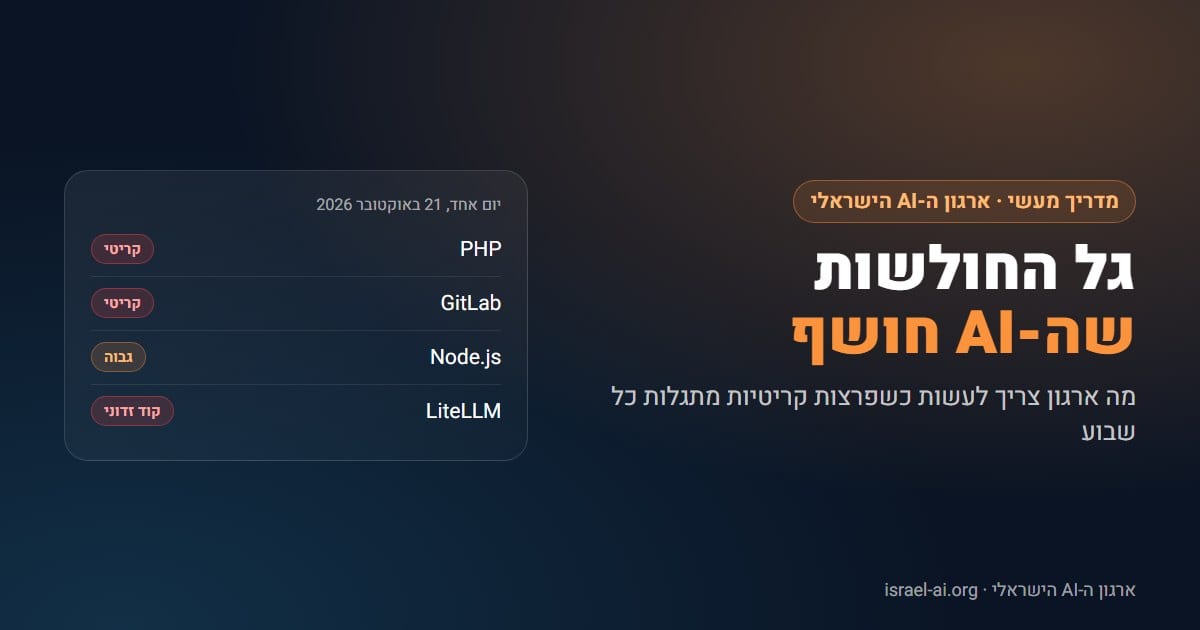
ביום רביעי, 21 באוקטובר 2026, מנהלי אבטחת מידע בישראל ובעולם קיבלו בתוך כמה שעות ארבע התרעות שכל אחת מהן לבד הייתה מצדיקה ישיבת חירום. שתי פרצות קריטיות בשפת PHP, שעליה רצים רוב אתרי האינטרנט בעולם. עשר חולשות ב-Node.js. חולשה בדירוג חומרה מקסימלי ב-GitLab. וקוד זדוני שהוחדר לגרסה רשמית של LiteLLM, ספרייה שמחברת אפליקציות למודלי AI.
זה לא צירוף מקרים, וזה גם לא יום חריג במיוחד. זה המצב החדש: כלי AI מוצאים חולשות בתוכנה מהר יותר מאי פעם, גם אצל המגינים וגם אצל התוקפים. במדריך הזה ריכזתי מה בדיוק קורה, למה זה ימשיך, ובעיקר מה ארגון צריך לעשות כבר השבוע: איך יודעים שהתגלתה פרצה שנוגעת לכם, איך מחליטים מה לתקן קודם, מה עושים כשאי אפשר לעדכן, ואיך מתכוננים ליום שבו זה כבר אירוע אמת.
- מה קרה: ב-21 באוקטובר פורסמו תיקונים לחולשות קריטיות ב-PHP, GitLab ו-Node.js, ונחשף קוד זדוני בגרסה 1.107.0 של LiteLLM.
- למה עכשיו: לפי Google, מספר החולשות שמתפרסמות בחודש הוכפל השנה, וחולשות שמוצאים כלי AI מובילות פי שניים יותר להשתלטות מרחוק.
- מה עושים: מלאי מעודכן של כל התוכנות והרכיבים, מקור התרעות אחד שמישהו אחראי לקרוא, כלל תעדוף פשוט, זמני תיקון מוגדרים מראש ותוכנית למקרה שבו אי אפשר לעדכן.
- הכי דחוף: כל שרת או ממשק ניהול שנגיש מהאינטרנט ורץ על PHP צריך עדכון או הגבלת גישה מיידית.
מה קרה ב-21 באוקטובר
הנה ארבע ההתרעות של אותו יום, עם מה שכל ארגון צריך לדעת עליהן:
| מערכת | מה התגלה | חומרה | מה עושים |
|---|---|---|---|
| PHP | שתי חולשות שמאפשרות הרצת קוד מרחוק בלי הזדהות (CVE-2026-109618, CVE-2026-109619) | קריטית | עדכון לגרסאות 8.5.12, 8.4.27, 8.3.36 או 8.2.35 |
| GitLab | 12 תיקוני אבטחה, ביניהם חולשה שמאפשרת הרצת קוד על השרת בלי הזדהות (CVE-2026-110264) | קריטית, CVSS 10 | עדכון מיידי של שרתים בניהול עצמי (GitLab.com כבר עודכן) |
| Node.js | 10 חולשות, ארבע בחומרה גבוהה, כולל הרצת קוד דרך מפענח Brotli ועקיפת בדיקת תעודות TLS | גבוהה | עדכון ל-26.12.1, 24.22.1 או 22.23.4 |
| LiteLLM | קוד זדוני שגונב מפתחות וסיסמאות הוחדר לגרסה 1.107.0 שפורסמה ב-PyPI | קוד זדוני פעיל | לבדוק אם הגרסה הותקנה, לבודד, ולהחליף את כל המפתחות שהיו זמינים לה |
PHP: הפרצה שנוגעת כמעט לכל ארגון
לפי הודעות האבטחה הרשמיות של PHP, שתי החולשות נמצאות במנוע של השפה עצמה, ולא בקוד של אתר מסוים. כלומר, גם אתר שנכתב בצורה מאובטחת לגמרי חשוף, כל עוד הוא רץ על גרסת PHP פגיעה. חוקרי Wiz הדגימו השתלטות מרחוק על WordPress, Drupal ו-Joomla בגרסאות העדכניות שלהם, וכתבו שכמעט כל גרסה של PHP מאז 5.4 מושפעת מלפחות אחת החולשות.
שתי נקודות חשובות במיוחד. הראשונה: לגרסאות 8.1 ומטה אין עדכון רשמי. ארגון שעדיין רץ עליהן צריך לשדרג, ולא רק לעדכן. השנייה: PHP לא נמצאת רק באתרים. לא מעט מוצרי תקשורת ואבטחה, כמו חומות אש, שרתי VPN ונתבים, משתמשים בה בממשק הניהול שלהם. לכן כדאי לשאול כל ספק ישירות אם המוצרים שלו פגיעים, ולוודא שאף ממשק ניהול לא נגיש מהאינטרנט.
צוות PHP כתב שעדכון הוא הפתרון השלם היחיד, ושיש רק מעקפים חלקיים. לפי ההודעה של OpenAI, החולשות התגלו לפני שתוקפים מצאו אותן, ואין דיווחים על ניצול בפועל. אבל מרגע הפרסום, הפרטים זמינים לכולם.
LiteLLM: התקפה על שרשרת האספקה של ה-AI עצמו
המקרה של LiteLLM שונה, והוא מזכיר שהסיכון לא מגיע רק מחולשות. לפי חוקרי Upwind, הקוד הזדוני לא הופיע בקוד המקור של הפרויקט אלא הוחדר בשלב בניית החבילה. הוא רץ אוטומטית עם עליית Python, הוריד קוד נוסף מהשרת של התוקף כל שעה, ושלח מפתחות וסיסמאות לדומיין שמתחזה לאתר הרשמי. מכיוון ש-LiteLLM רצה בדרך כלל בדיוק במקום שבו נמצאים מפתחות ה-API של מודלי ה-AI ומפתחות הענן, הנזק הפוטנציאלי גדול. הסרת הגרסה לא מספיקה: צריך להחליף כל מפתח שהיה זמין לה.
למה זה קורה עכשיו: AI מוצא חולשות בקצב חדש
חולשות PHP התגלו בעזרת כלי AI. לפי Wiz, החוקרים שלה השתמשו בסוכן ה-AI שלהם ובמודלים Gemini 4 Argon ו-GPT-5.6 Sol, לא רק כדי למצוא את החולשות אלא גם כדי להתאים את דרך הניצול לגרסאות ולהגדרות שונות. בניסוח שלהם, "With AI this is no longer a barrier". חברת Calif מצאה את אחת החולשות במסגרת יוזמת "Patch the Planet" של OpenAI, שמחפשת חולשות בתוכנות קוד פתוח.
המספרים מראים שזו מגמה רחבה:
- קבוצת מודיעין האיומים של Google מדווחת שמספר החולשות שמתפרסמות בחודש הוכפל השנה, מ-5,045 בינואר ל-10,740 באוגוסט 2026.
- לפי אותו דוח, מחצית מהחולשות שככל הנראה נמצאו על ידי AI מאפשרות הרצת קוד מרחוק, לעומת 26% מהחולשות האחרות. כלומר, ה-AI לא רק מוצא יותר חולשות, הוא מוצא את הסוג שתוקפים הכי רוצים.
- בעדכון האבטחה החודשי של אוקטובר תיקנה מיקרוסופט 1,413 חולשות, יותר מכל מה שתיקנה בכל 2025.
- לפי דוח ההגנה הדיגיטלית של מיקרוסופט לשנת 2026, הזמן החציוני מגילוי חולשה ועד שתוקפים הופכים אותה לנשק ירד הרבה מתחת ל-24 שעות, והשנה צפויה להסתיים עם כ-72 אלף חולשות מתועדות.
- קרן PHP מספרת שמאז יולי פרסמה 15 חולשות וטיפלה ביותר מ-100 דיווחים לא תקפים או כפולים, ומעריכה שכמות הדיווחים רק תגדל.
יש גם צד מרגיע: לפי Google, רק 0.23% מהחולשות שפורסמו השנה נוצלו בפועל. כלומר, לא כל התרעה היא שריפה. האתגר הוא לזהות מהר את המעטות שכן.
מה זה משנה עבור ארגונים
עד לפני שנתיים, ארגון יכול היה להסתפק בעדכונים פעם בחודש ובתגובה לאירועים גדולים פעם בכמה חודשים. היום שלושה דברים השתנו:
- הכמות: צוות IT שקורא כל התרעה ידנית פשוט לא יעמוד בקצב. צריך כלל תעדוף.
- המהירות: חלון הזמן בין פרסום חולשה לניצול שלה מתקצר לשעות או לימים. "נעדכן בחלון התחזוקה הבא" כבר לא מספיק לחולשות הקריטיות.
- העומק: החולשות נמצאות ברכיבי תשתית שכולם משתמשים בהם, כמו שפות תכנות, ספריות קוד פתוח וממשקי ניהול של ציוד רשת. ארגון יכול להיות חשוף בלי לדעת שהרכיב בכלל קיים אצלו.
המדריך המעשי: שבעה צעדים להתמודדות עם גל החולשות
צעד 1: דעו מה יש לכם
אי אפשר לתקן את מה שלא יודעים שקיים. הצעד הראשון, וכנראה החשוב ביותר, הוא מלאי מעודכן:
- כל מה שנגיש מהאינטרנט: אתרים, פורטלים, שרתי VPN, ממשקי ניהול של חומות אש ונתבים, שרתי דואר ומערכות פיתוח כמו GitLab.
- רכיבי התוכנה: באילו שפות, גרסאות וספריות כל מערכת משתמשת. לכל אפליקציה שאתם מפתחים כדאי להחזיק רשימת רכיבים (SBOM) שמתעדכנת אוטומטית.
- מה שהספקים מריצים בשבילכם: אתר שמתוחזק על ידי חברה חיצונית, מערכת SaaS או שרת אצל ספק אחסון. האחריות לוודא שעודכנו היא עדיין שלכם.
- כלי ה-AI: ספריות כמו LiteLLM, שרתי מודלים וסוכנים שעובדים עם מפתחות API. זה תחום חדש שלרוב לא נמצא ברשימות של צוות ה-IT. זו בדיוק הבעיה של Shadow AI: כלים שעובדים בארגון בלי שמישהו מנהל אותם.
צעד 2: איך יודעים שהתגלתה פרצה שנוגעת לכם
רוב הארגונים לא שומעים על חולשה כי אין להם מקור התרעות מסודר, או כי אף אחד לא אחראי לקרוא אותו. הנה המקורות שכדאי לעקוב אחריהם:
| מקור | מה הוא נותן |
|---|---|
| מערך הסייבר הלאומי | התרעות בעברית, מותאמות למשק הישראלי, כולל רשימות מוצרים מושפעים. יש למערך גם ערוץ התרעות בוואטסאפ שכדאי להצטרף אליו |
| קטלוג KEV של CISA | רשימת החולשות שכבר מנוצלות בפועל. אם חולשה מופיעה שם, היא בעדיפות עליונה |
| הודעות אבטחה של היצרנים | עמודי האבטחה של כל ספק שהמוצרים שלו נמצאים אצלכם. כדאי להירשם לרשימת התפוצה של כל אחד |
| כלי סריקת רכיבים בקוד | כלים כמו Dependabot או Renovate מתריעים אוטומטית כשספרייה שאתם משתמשים בה מקבלת עדכון אבטחה |
| ספק אבטחה או SOC | ניטור רציף, התאמת התרעות למלאי שלכם וזיהוי ניסיונות ניצול |
הכלל החשוב: מקור אחד מרכזי ובעל תפקיד אחד שאחראי לקרוא אותו כל יום, כולל בסופי שבוע כשמדובר בחולשה קריטית. התרעה שמגיעה לתיבה של כולם, בפועל לא מגיעה לאף אחד.
צעד 3: מחליטים מה לתקן קודם
כשמגיעות עשרות התרעות בשבוע, צריך כלל פשוט שכל אחד בצוות יכול להפעיל בלי לחכות לישיבה. ארבע שאלות מספיקות כדי לסווג רוב ההתרעות:
- האם המערכת הפגיעה נגישה מהאינטרנט?
- האם אפשר לנצל את החולשה בלי הזדהות?
- האם היא מאפשרת הרצת קוד או השתלטות על המערכת?
- האם כבר יש קוד ניצול פומבי, או שהחולשה מופיעה בקטלוג KEV?
חולשה שעונה "כן" על שלוש או ארבע שאלות היא אירוע חירום. כך בדיוק נראית חולשת PHP הנוכחית: נגישה מהאינטרנט, בלי הזדהות, הרצת קוד, ועם קוד ניצול שכבר מתפרסם. גם Google ממליצה לתת עדיפות ראשונה לציוד קצה, כמו חומות אש ו-VPN, ולממשקי ניהול שנגישים בלי הזדהות.