ארגון ה-AI הישראליארגון ה-AI הישראלי
לוגואים של השותפים ל-NVIDIA Open Agent Safety Platform — אנתרופיק, מיקרוסופט, JPMorgan ועוד
חדשות AI

NVIDIA מבודדת סוכני AI בשבב נפרד — כדי שלא יוכלו לחמוק משליטה

ליאור אברהםליאור אברהם 3 דק׳ קריאה

כשסוכן AI מקבל גישה למאגרי מידע רגישים, לכלי פיתוח ולפעמים אפילו לחשבונות תשלום, השאלה שמטרידה כל סמנכ"ל אבטחת מידע היא לא "האם הוא יטעה" אלא "מי עוצר אותו כשזה קורה". NVIDIA נכנסה אתמול לוויכוח הזה עם תשובה קונקרטית: Open Agent Safety Platform, מערכת קוד-פתוח שמפצלת את הבקרה על סוכני AI לשתי שכבות נפרדות — אחת בתוכנה, אחת בחומרה שאינה תלויה בכלל בסוכן שהיא משגיחה עליו.

שתי שכבות, לא אחת

הרכיב הראשון, OpenShell, הוא סביבת ריצה מבודדת שקובעת מראש מה מותר לסוכן לגעת בו: אילו קבצים, אילו כתובות רשת, אילו כלים והרשאות. זה דומה במהות לכל מנגנון sandbox — הגבלה שנאכפת ברמת מערכת ההפעלה, לפני שהסוכן בכלל מתחיל לפעול. הבעיה עם גישה כזו לבדה ידועה: אם התוכנה שאוכפת את ההגבלה היא חלק מאותה סביבה שהסוכן פועל בתוכה, יש תרחיש שבו הסוכן — או תוקף שמנצל אותו — עוקף את הבקרה מבפנים.

כאן נכנס הרכיב השני, Sentry. הוא לא רץ על אותו מעבד שמריץ את הסוכן, אלא על שבב DPU נפרד (BlueField-4) שצופה מבחוץ. אם סוכן מנסה לחרוג מהגבולות שהוגדרו לו, Sentry עוצר אותו תוך מילישניות — בלי תלות בשלמות התוכנה שרצה לצדו. זה ההבדל המהותי בין "המערכת מבטיחה שהיא תתנהג יפה" לבין "יש גורם חיצוני שבודק את זה בפועל".

מודה מוקדם מדי, ולא לגמרי חינם

יש כאן הודאה מעניינת מצד NVIDIA עצמה: אם התעשייה הייתה בטוחה שבקרות תוכנה ברמת האפליקציה מספיקות, לא היה צורך בשכבת ניטור נפרדת בחומרה. ג'נסן הואנג, מנכ"ל NVIDIA, ניסח את זה כך: "הפוטנציאל האדיר של AI לחברה יתממש רק אם נפתור את בעיית הבטיחות שלו". זו לא הצהרת שיווק סטנדרטית — זו הודאה שהפתרונות הקיימים לא הספיקו. יחד עם זאת, כדאי לזכור ש-Sentry דורש חומרת NVIDIA ספציפית (BlueField-4), כך שארגון שלא בנוי על תשתית NVIDIA לא יקבל את שכבת ההגנה הזו "בחינם" — רק את OpenShell, החלק התוכנתי הפחות חסין.

מי כבר חתום, ולמה זה משנה

הרשימה שמלווה את ההשקה רצינית: אנתרופיק משלבת את זה בסוכני Claude המנוהלים שלה, מיקרוסופט, סיילספורס ו-SAP מטמיעות את OpenShell בתוך מוצרי הליבה שלהן, ו-JPMorgan וסיטיגרופ שותפות לפיתוח הקוד הפתוח עצמו. לפי הודעת החברה, מעל 100 ארגונים כבר עובדים עם הטכנולוגיה, תחת ה-Open Secure AI Alliance שמנוהל על ידי Linux Foundation — כלומר זו לא יוזמת שיווק בודדת של NVIDIA, אלא תשתית שמנסה להפוך לסטנדרט תעשייתי לפני שהרגולציה תכתיב אחד משלה.
הזווית הישראלית: אימות, לא הפתעה

לחברות אבטחת מידע ישראליות ההכרזה הזו היא לא חדשה מבחינה מהותית — היא אימות. Cyera, שגייסה החודש 400 מיליון דולר נוספים משווי של מעל 12 מיליארד דולר, בנתה את המוצרים שלה (Agent Guardian, ורכישת Oasis Security בכ-1 מיליארד דולר) סביב בדיוק אותה תזה: שסוכני AI צריכים שכבת אמון נפרדת מהמודל עצמו. כשחברת השבבים הגדולה בעולם בונה תשתית קוד-פתוח סביב אותו רעיון בדיוק, זה לא מייתר את הפתרונות הישראליים — זה מרחיב את השוק שהם פועלים בו, ומגדיר את "אבטחת סוכני AI" כקטגוריית תשתית נפרדת ולא כפיצ'ר צדדי.

מה זה אומר בפועל לארגון שמפעיל סוכן AI

נסו לחשוב על תרחיש פשוט: סוכן AI שמטפל בבקשות תמיכה מקבל הרשאה לקרוא מתוך מערכת ה-CRM כדי לענות ללקוח. אם ההרשאה הזו מוגדרת רק ברמת האפליקציה, וקיימת פרצה במודל, בפרומפט, או בכלי חיצוני שהסוכן קורא לו — אין שום דבר שעוצר אותו מלנסות לגשת למשהו רחב יותר. זו בדיוק הפער ש-Sentry אמור לסגור: שכבה שלא סומכת על כך שהסוכן "יתנהג יפה", אלא בודקת בפועל, מבחוץ, מה הוא עושה.

לארגון שכבר פורס או שוקל לפרוס סוכני AI, המסקנה המעשית היא פשוטה: השאלה הנכונה כבר לא "האם הסוכן מוגבל בתוכנה" אלא "מי בודק את זה מבחוץ, ובאיזו מהירות". ארגונים שמסתמכים רק על בקרות ברמת האפליקציה — בלי שכבת ניטור עצמאית, בין אם בחומרה ובין אם אצל ספק חיצוני — נשארים חשופים בדיוק לתרחיש ש-NVIDIA עצמה מודה שהניע אותה לבנות את הפלטפורמה. מי שרוצה להעריך את הבשלות הדיגיטלית של הארגון שלו בנושא הזה יכול להתחיל בעמוד הכלים שלנו, ומי שרוצה להכיר את הפעילות של ארגון ה-AI הישראלי בתחום ליווי ארגונים בהטמעת AI — מוזמן להמשיך לקרוא שם.

מקור הכתבה

NVIDIA Newsroom
שאלות ותשובות
מערכת קוד-פתוח שמגבילה ומנטרת סוכני AI אוטונומיים בשתי שכבות: OpenShell, סביבת ריצה שקובעת מראש מה מותר לסוכן לגעת בו, ו-Sentry, שכבת ניטור שרצה על שבב נפרד ובודדת סוכן חורג תוך מילישניות.
הצטרפו לקבוצת הווטסאפ שלנו לעדכונים

תגיות:

שתפו את הכתבה:

עוד כתבות שיעניינו אותך

סוף עידן ה-Tokenmaxxing: מיקרוסופט שמה תקציב טוקנים לעובדים, ומה זה אומר על העובדים אצלכם
חדשות AIGeektime• ליאור אברהם• 13 בנובמבר

סוף עידן ה-Tokenmaxxing: מיקרוסופט שמה תקציב טוקנים לעובדים, ומה זה אומר על העובדים אצלכם

מיקרוסופט הודיעה לעובדים שלה ששריפת טוקנים היא לא המטרה, הגדירה תקציב לכל חטיבה ועברה למודל זול יותר. מה קרה, למה זה קורה בכל החברות הגדולות, ואיך למדוד עובדים בעידן ה-AI בלי להפחיד אותם.

7 דרכים שבהן חברות ענק כבר משתמשות בבוט קולי, ומה הארגון שלכם יכול ללמוד מהן
מדריכים• ליאור אברהם• 13 בנובמבר

7 דרכים שבהן חברות ענק כבר משתמשות בבוט קולי, ומה הארגון שלכם יכול ללמוד מהן

בנק שעונה בטלפון 24/7, רשת נופש עם פקידת קבלה וירטואלית ובוט אחד שמדבר 35 שפות. שבעה מקרים אמיתיים של בוט קולי בארגונים גדולים, ומה ללמוד מהם לפני שמטמיעים במוקד שלכם.

שירות לקוחות עם AI ב-2027: מה עובד, מי נכשל, וכמה זה יחסוך למוקד שלכם
מדריכים• ליאור אברהם• 12 בנובמבר

שירות לקוחות עם AI ב-2027: מה עובד, מי נכשל, וכמה זה יחסוך למוקד שלכם

Klarna החליפה 700 נציגים בבוט וחזרה לגייס בני אדם. מה באמת עובד בשירות לקוחות עם AI, 5 חידושים שיגיעו ב-2027, דוגמאות מהעולם, ומחשבון שמראה אם בוט משתלם לכם.

Claude נכנס למשרד: Meetings, Sheets ו-Whiteboards הופכים אותו לכלי העבודה של הארגון
חדשות AIAnthropic• ליאור אברהם• 10 בנובמבר

Claude נכנס למשרד: Meetings, Sheets ו-Whiteboards הופכים אותו לכלי העבודה של הארגון

Anthropic השיקה גיליונות, לוחות משותפים, דשבורדים ונוכחות בפגישות, ומניית מיקרוסופט ירדה ב-3%. מה הושק, איך זה מתחבר לכל מה ש-Claude בנה השנה, ומה ארגון צריך להחליט עכשיו.

מחשבון בוט AI לשירות לקוחות
כלים• ליאור אברהם• 10 בנובמבר

מחשבון בוט AI לשירות לקוחות

כמה יחסוך בוט AI למוקד שלכם? מזינים מספר פניות, זמן טיפול ועלות נציג, ומקבלים את עלות המוקד עם בוט ובלעדיו, חיסכון חודשי, החזר השקעה ומשרות שמתפנות.

Smart Reports של Claude:  כעת המנהלים יכולים לדעת מה העובדים מפתחים  ב - AI
חדשות AIAnthropic• ליאור אברהם• 8 בנובמבר

Smart Reports של Claude: כעת המנהלים יכולים לדעת מה העובדים מפתחים ב - AI

Anthropic השיקה דוחות חכמים ל-Claude Enterprise שמנתחים את העבודה של כל צוות: מה נעשה, כמה זה עלה ואיפה העבודה נתקעת. למי זה שימושי, מה בדיוק יש בדוח, ומה צריך לסדר לפני שמפעילים.

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא
מדריכים• ליאור אברהם• 5 בנובמבר

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא

בוט תמיכה שהמציא מדיניות, קול AI שהוביל לקנס של 6 מיליון דולר, וציון אלגוריתמי שהסתיים בהסדר של 2.3 מיליון. בכל המקרים הלקוח לא ידע שמולו AI. מה החוק כבר דורש, ולמה כדאי להצטרף לתו AI אחראי עכשיו.

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)
מדריכים• ליאור אברהם• 1 בנובמבר

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)

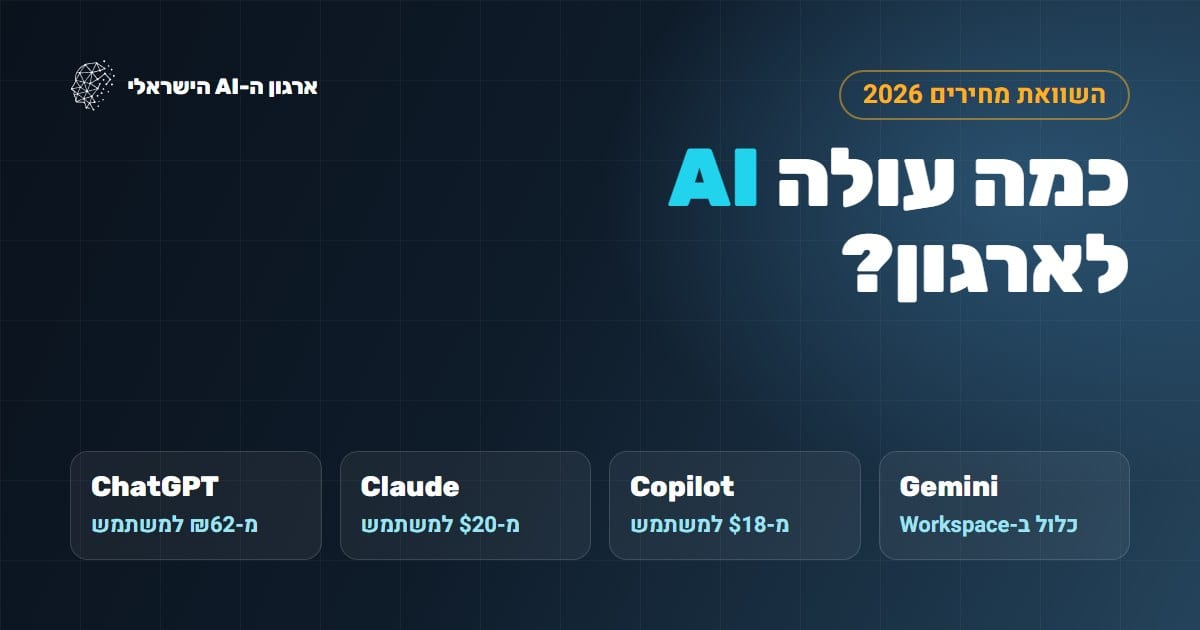
מחירי כל מסלולי העסקים של ChatGPT, Claude, Microsoft 365 Copilot ו-Gemini, ישירות מעמודי התמחור הרשמיים: מחיר למשתמש, מה כלול, מנוי מול API, דוגמת חישוב לארגון של 50 עובדים והעלויות שלא מופיעות בעמוד התמחור.

הקוד שאף אחד לא מבין: איך AI ממפה, מנקה ומתעד מערכות ליבה ותיקות
מדריכים• ליאור אברהם• 1 בנובמבר

הקוד שאף אחד לא מבין: איך AI ממפה, מנקה ומתעד מערכות ליבה ותיקות

מערכות ליבה שעברו מאות ידיים, שדרוגים ובסיסי נתונים, ושאף אחד לא העז לגעת בהן. AI יודע היום למפות אותן, לזהות קוד מת וחורי אבטחה בני עשרים שנה, ולכתוב תיעוד שיאפשר לסוכן AI להמשיך לטפל בהן.

מי מפקח על הטוקנים בארגון? המדריך לבקרת צריכת AI: התפקיד, הכלים, תדירות הבדיקה ושימוש אישי
מדריכים• ליאור אברהם• 29 באוקטובר

מי מפקח על הטוקנים בארגון? המדריך לבקרת צריכת AI: התפקיד, הכלים, תדירות הבדיקה ושימוש אישי

98% מצוותי ה-FinOps כבר מנהלים הוצאות AI. מי אחראי על הטוקנים בארגון ותחת מי הוא יושב, איך מפקחים אצל כל ספק, כל כמה זמן בודקים, איך יודעים שהחבילה בגודל הנכון, איך מטפלים בשימוש אישי, ולמה מפתחים שכבר לא מכירים את הקוד הופכים לעלות קבועה. כולל ערכת בקרה להורדה.

הצטרפו אלינו