ארגון ה-AI הישראליארגון ה-AI הישראלי
הפלייבוק לבניית סוכן AI ארגוני: מטרה, כלים, זיכרון, מעקות בטיחות, ניטור והערכה

ארגון ה- AI הישראלי

מדריכיםכלים לחברי המועדוןמדריך

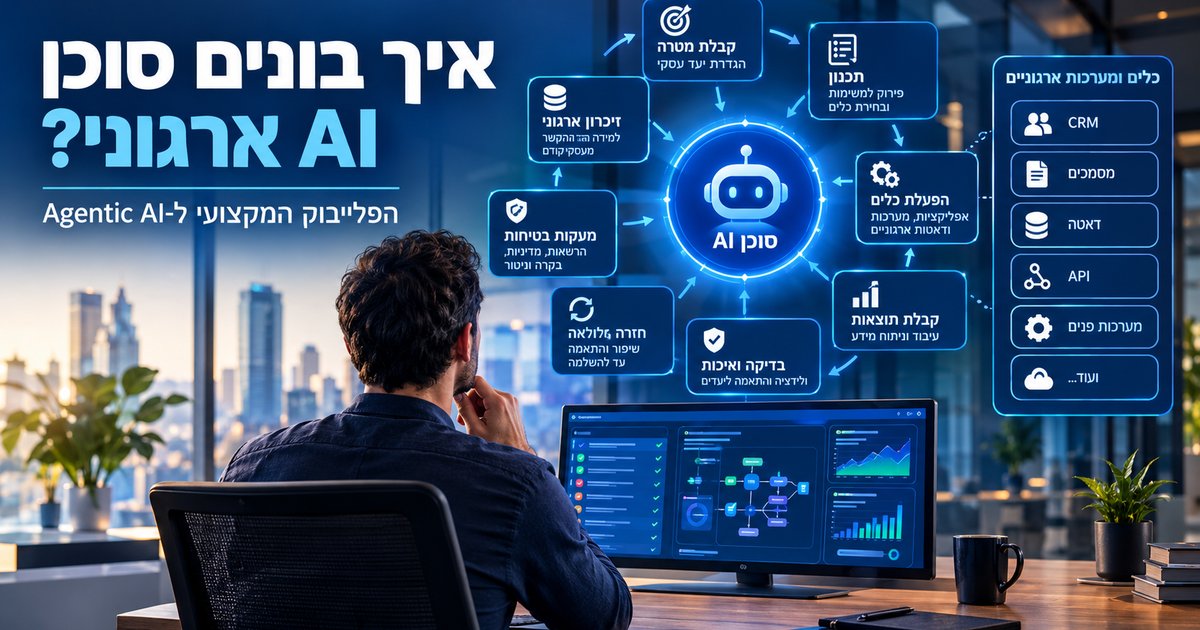
איך בונים סוכן AI ארגוני: הפלייבוק המקצועי (Agentic AI) 2026

ליאור אברהםליאור אברהם 9 דק׳ קריאהעודכן:

סוכן AI (Agentic AI) הוא לא "מודל שפה עם עוד כוח". הוא מערכת הנדסית שלמה: מודל, כלים, זיכרון, תכנון, מעקות בטיחות וניטור: שמקבלת מטרה ופועלת להשגתה באוטונומיה חלקית. מי שמתייחס לזה כאל "פרומפט חכם" נכשל; מי שמתייחס לזה כאל פרויקט הנדסת מערכות מצליח. זה המדריך המקצועי המלא.

העיקרון החשוב ביותר במדריך הזה, שגם Anthropic מדגישה במדריך הרשמי שלה: בנו את הפתרון הפשוט ביותר שעובד: לא בהכרח "סוכן". הרבה משימות נפתרות טוב יותר עם זרימת עבודה קבועה (workflow) מאשר עם סוכן אוטונומי. סוכן הוא הכלי האחרון, לא הראשון.

הגדרות יסוד: לפני שמתחילים

  • סוכן (Agent): מערכת שמקבלת מטרה, מתכננת צעדים, מפעילה כלים (חיפוש, API, קבצים) וממשיכה עד השלמת המשימה: כולל תיקון עצמי לאורך הדרך.

  • Agentic AI: התפיסה הרחבה של מערכות עם אוטונומיה מבוקרת: תכנון, הפעלת כלים, זיכרון, והתאוששות מטעויות.

  • Workflow (זרימת עבודה): רצף צעדים קבוע ומתוכנן מראש שבו ה-LLM מבצע משימות ספציפיות. להבדיל מסוכן, אין כאן החלטות מסלול אוטונומיות: המסלול ידוע מראש.

  • Tool / Function Calling: היכולת של המודל לקרוא לפונקציות חיצוניות: לשלוח שאילתה ל-API, לקרוא קובץ, לעדכן רשומה. זה המנגנון שמאפשר לסוכן "לפעול בעולם".

  • ReAct: דפוס העבודה הבסיסי של סוכנים: Reason (חשוב) → Act (פעל) → Observe (בחן תוצאה) → חזור. הסוכן חושב, פועל, בודק, ומתקן.

  • Planning (תכנון): פירוק המטרה לתת-משימות וסדר ביצוע, לפני ובמהלך הביצוע.

  • Memory (זיכרון): הקשר שנשמר: זיכרון עבודה (בתוך משימה), זיכרון קצר-טווח (בתוך שיחה), וזיכרון ארוך-טווח (בין שיחות/משימות, לרוב דרך מסד נתונים חיצוני).

  • Orchestration (תזמור): תיאום של כמה מודלים/כלים יחד לזרימה אחת.

  • Multi-agent: מערכת של כמה סוכנים, כל אחד עם תפקיד, שמשתפים פעולה תחת תיאום.

  • Guardrails (מעקות בטיחות): הגבלות שמגבילות את מה שהסוכן יכול לומר או לעשות.

  • Sandboxing (ארגז חול): הרצת הסוכן בסביבה מבודדת שבה פעולות זדוניות או שגויות לא יכולות לגעת במערכות הייצור.

  • Tracing / Observability (עקיבה ותצפיתיות): תיעוד של כל שלב שהסוכן ביצע: אילו קריאות מודל, אילו כלים, מה היה הקלט והפלט: לצורך ניפוי, ביקורת ומדידה.

איך סוכן עובד: הלולאה בפועל

כל סוכן, מכל ספק, עובד על וריאציה של אותה לולאה בסיסית (ReAct):

  1. קליטת מטרה והקשר: המשימה + מה הסוכן יודע.

  2. חשיבה (Reason): המודל מפרק את המטרה לצעד הבא.

  3. פעולה (Act): המודל בוחר כלי ומפעיל אותו (קריאת API, חיפוש, כתיבה).

  4. תצפית (Observe): הסוכן קולט את תוצאת הכלי.

  5. החלטה: האם המשימה הושלמה? אם לא: חזור לצעד 2. אם כן: סיים והחזר תוצאה.

הנקודה הקריטית שהרבה מפספסים: איכות הסוכן נקבעת בעיקר מאיכות הכלים, מההוראות ומהמעקות: לא רק מאיכות המודל. מודל בינוני עם כלים מצוינים ומעקות טובים ינצח מודל מעולה בלי כלים.

עקרון היסוד: LLM כנתב מול LLM כמנוע

זו אולי ההבחנה המקצועית החשובה ביותר:

  • LLM כמנוע: המודל מייצר את התוכן עצמו (ניסוח, סיכום, ניתוח). כאן צריך מודל חזק.

  • LLM כנתב: המודל רק מחליט לאיזה צעד ללכת (סיווג, ניתוב, בחירת כלי). כאן מודל קטן וזול מספיק לרוב.

ההבחנה הזו חוסכת המון כסף: אל תשלמו על מודל ענק עבור צעדים שהם בעצם החלטות ניתוב. תבנית טובה מערבבת מודלים: גדול לתוכן, קטן לניתוב.

דפוסים וארכיטקטורות

הדפוסים הבאים הם הקטלוג הסטנדרטי בתחום (מבוסס על המדריך של Anthropic). הם מסודרים מהפשוט למורכב: והחוכמה היא לבחור את הפשוט ביותר שמספיק.

זרימות עבודה (Workflows): כשהמסלול ידוע

  • Prompt Chaining (שרשרת הנחיות): רצף קבוע של קריאות, כל אחת מוזנת מהפלט של קודמתה. טוב כשאפשר לפרק משימה לשלבים ברורים.

  • Routing (ניתוב): המודל מסווג את הקלט ומנתב אותו לאחד מכמה מסלולים מתמחים. טוב כשהקלט מגיע מקטגוריות שונות שדורשות טיפול שונה.

  • Parallelization (הקבלה): פיצול המשימה לכמה קריאות מקבילות. שתי גרסאות: sectioning (לחלק את המשימה) או voting (להריץ את אותה משימה כמה פעמים ולקחת רוב: לשיפור אמינות).

  • Orchestrator-Workers (מתזמר-עובדים): מודל מרכזי מפרק את המשימה ומקצה לכל עובד-מודל תת-משימה, ואז מאחד. טוב כשהתת-משימות לא ידועות מראש.

  • Evaluator-Optimizer (מעריך-מטייב): מודל אחד מייצר, מודל שני מבקר ונותן משוב לשיפור, וחוזר חלילה. טוב כשצריך איכות גבוהה במיוחד.

סוכן אוטונומי: כשהמסלול לא ידוע

כשהמשימה פתוחה והצעדים לא צפויים מראש, עוברים לסוכן אמיתי. אבל: וזה קריטי: תמיד מגבילים אותו: מספר צעדים מקסימלי, תקציב טוקנים, ופעולות אסורות.

יחיד מול מרובה (Single vs Multi-agent)

קריטריוןסוכן יחידמערכת מרובת-סוכניםמורכבותנמוכה: קל לנפות ולתחזקגבוהה: קשה לניפויעלותנמוכהגבוהה (הרבה קריאות מודל)מתאים ל...משימה ממוקדת אחתתהליך עם מומחיויות נפרדותכלל אצבעהתחילו תמיד מסוכן יחיד. פצלו לריבוי-סוכנים רק כשהביצועים מצדיקים את המורכבות.

אזהרה מקצועית: ריבוי-סוכנים נשמע מרשים, אבל הוא יקר, איטי וקשה לאימות. רוב הצרכים הארגוניים כיום נפתרים עם workflow או סוכן יחיד. אל תתפתו לארכיטקטורה מפוארת בלי צורך.

בנייה מול פריימוורק מול פלטפורמה

גישהמה זהיתרונותמתיבנייה מאפסקוד משלכם סביב API של מודלשליטה מלאה, אין תלותאב-טיפוס, לוגיקה פשוטהפריימוורק (LangGraph, LangChain, AutoGen, Pydantic AI)ספריות שמספקות את "הצנרת"איזון בין שליטה לפרודוקטיביותרוב הסוכנים הארגונייםפלטפורמה מנוהלת (OpenAI Agents API, Claude Agent SDK)שירות ספק שמנהל את הלולאה בשבילכםמהיר להקמה, פחות קודהוכחה מהירה, צוותים קטנים

שיקול נוסף: ניידות בין ספקים. אם אתם בונים על פלטפורמה נעולה של ספק אחד, אתם ננעלים. פריימוורק עם שכבת הפשטה (abstraction) מאפשר החלפת מודל בסיס בקלות יחסית: שיקול אסטרטגי לטווח ארוך.

החלטות עיצוב קריטיות

עיצוב הכלים

הכלים הם "הידיים" של הסוכן: והם המקום שבו הכי הרבה משתבש. עקרונות:

  • גרנולריות נכונה: כלי אחד = פעולה אחת ברורה. לא "עדכן הכל", אלא "עדכן סטטוס פנייה" ו"הוסף תגובה" בנפרד.

  • Idempotency: הפעלה חוזרת של אותה פעולה משאירה את המערכת באותו מצב כמו הפעלה אחת, כך שניסיון חוזר לא יוצר נזק כפול (למשל חיוב כפול).

  • הרשאה מינימלית: הסוכן מקבל גישה רק למה שצריך, לא ליותר.

  • החזרת שגיאות ברורה: אם הכלי נכשל, תחזירו לסוכן הודעת שגיאה מובנית, כדי שיוכל לתקן במקום להמציא.

עיצוב הזיכרון

  • זיכרון עבודה: נשמר בתוך חלון ההקשר של המשימה. פשוט, אבל מוגבל בגודל ובעלות.

  • זיכרון ארוך-טווח: נשמר במסד נתונים חיצוני ונשלף לפי צורך (RAG). מאפשר לסוכן "לזכור" לקוח או החלטות קודמות.

  • מה לא לשמור: אל תשמרו מידע רגיש בזיכרון ארוך-הטווח בלי מדיניות פרטיות ברורה. זיכרון ארוך הוא גם שטח חשיפה.

הנדסת הקשר (Context Engineering): לא רק פרומפט

בסוכנים, המונח המדויק יותר מ"הנדסת פרומפט" הוא הנדסת הקשר: מה נכנס לחלון ההקשר בכל רגע. עקרונות:

  • System Prompt קפדני: תפקיד, גבולות, כלים זמינים, ומתי לעצור ולשאול אדם.

  • הזרקה סלקטיבית: אל תעמיסו את כל המסמכים; הזריקו רק מה שרלוונטי לצעד הנוכחי.

  • דחיסת היסטוריה: בשיחות ארוכות, סכמו שלבים קודמים כדי לא לגלוש מהחלון.

Human-in-the-loop

שלושה דפוסי פיקוח אנושי, מדורגים לפי עוצמת הבקרה:

דפוסמה הסוכן עושהמתיApprove (אישור)עוצר ומחכה לאישור לפני פעולה קריטיתשליחה, מחיקה, תשלום, החלטות רגישותReview (סקירה)מבצע, אבל אדם סוקר מדגם מהפלט בדיעבדתוכן נמוך-סיכון בנפח גבוהEscalate (הסלמה)מזהה מקרה שהוא לא יכול לטפל בו ומעביר לאדםכשהביטחון נמוך או שהמקרה חורג
אבטחה ספציפית לסוכנים

סוכן שפועל הוא משטח תקיפה רחב הרבה יותר מצ'טבוט שעונה. האיומים המרכזיים:

  • הזרקת הנחיה ישירה: משתמש מזין הוראה שמסיטה את הסוכן מהמשימה.

  • הזרקת הנחיה עקיפה (Indirect Injection): ההוראה הזדונית מוסתרת בתוך תוכן שהסוכן קורא (מייל, דף אינטרנט, מסמך). זה הווקטור המסוכן ביותר לסוכנים שקוראים תוכן חיצוני.

  • הרעלת כלים (Tool Poisoning): פלט של כלי חיצוני (למשל תוצאת חיפוש) שמכיל הוראות זדוניות.

  • הרחבת הרשאות: הסוכן משתמש בהרשאות שלו בצורה לא צפויה.

הגנות בסיסיות:

  • ארגז חול (Sandbox): הרצת הסוכן בסביבה מבודדת, במיוחד כשהוא מעבד תוכן לא אמין.

  • הפרדת נתונים מהוראות: תוכן חיצוני מסומן כ"נתונים" ולא כ"הוראות", כך שהמודל לא יתייחס אליו כפקודה.

  • אישור אנושי לפעולות בלתי-הפיכות (ראו מה קרה כשתהליך אוטומטי אישר הזמנה בלי חתימה): אף פעם לא לתת לסוכן לבצע פעולה הרסנית בלי אישור.

  • תיעוד מלא (Audit log): כל פעולה מתועדת, לבדיקה בדיעבד.

תצפיתיות וניטור (Observability)

אי אפשר לתפעל סוכן שאתה לא רואה. תצפיתיות = תיעוד של כל צעד: איזו קריאת מודל, איזה כלי הופעל, מה הקלט ומה הפלט, כמה טוקנים, כמה זמן, כמה עלה.

  • כלי עקיבה (Tracing): LangSmith, Langfuse, או OpenTelemetry GenAI: נותנים לכם "מסלול" של כל ריצת סוכן.

  • מה לנטר: עלות פר משימה, זמן תגובה, שיעור שגיאות כלים, מספר צעדים ממוצע, ושיעור הסלמות לאדם.

  • התראות: התראה כשיש חריגה: עלות קופצת, לולאה אינסופית, או שיעור שגיאות חריג.

הערכה (Evaluation): החלק הקשה והחשוב ביותר

הערכת צ'טבוט היא קלה יחסית: בודקים את התשובה. הערכת סוכן היא קשה: צריך לבדוק את המסלול כולו, לא רק את התוצאה הסופית. זה נקרא Trajectory Evaluation.

  • אמת שטח (Ground Truth): סט של משימות עם תוצאה רצויה ידועה. מריצים את הסוכן ובודקים הצלחה.

  • מדדים: שיעור השלמת משימה, דיוק בחירת כלים, עלות פר משימה, שיעור הפרת מעקות בטיחות.

  • LLM-as-Judge: מודל שני שמדרג את איכות הפלט לפי קריטריונים. שימושי, אבל דורש אימות אנושי של השופט עצמו.

  • Red Teaming: ניסיון מכוון לשבור את הסוכן (הזרקות, משימות עוינות) לפני ההשקה.

כלל מקצועי: בלי harness הערכה (סט בדיקות + מדדים) שנבנה לפני ההשקה, אתם טסים בלי מכשירים. ההערכה היא לא "שלב בסוף": היא תשתית שמלווה את כל מחזור החיים.

תהליך בנייה: 10 שלבים

  1. בחרו משימה צרה ובעלת ערך: תהליך חוזר, מוגדר היטב, עם מדד הצלחה ברור. לא "סוכן לכל דבר".

  2. החליטו: workflow או סוכן? אם המסלול ידוע: workflow. אם לא: סוכן עם מגבלות.

  3. מפו את הכלים: לאילו מערכות הסוכן צריך גישה, ובאיזה הרשאה.

  4. בחרו את המודל (ולפני כן בדקו שהמודל בכלל יודע לבצע את המשימה): גדול לתוכן, קטן לניתוב. אל תשלמו יותר מהנדרש.

  5. בחרו פריימוורק או פלטפורמה: לפי רמת השליטה שצריכים.

  6. כתבו את ה-System Prompt: תפקיד, גבולות, כלים, ומתי לעצור ולשאול.

  7. בנו מעקות בטיחות ואישור אנושי: לפני כל פעולה בלתי-הפיכה.

  8. בנו harness הערכה: סט בדיקות + מדדים + אמת שטח.

  9. נטרו והעלו בהדרגה: מעט משתמשים, ניטור עלויות וביצועים, ואז הרחבה.

  10. חזרו על המחזור: הסוכן משתנה עם הזמן; ההערכה והניטור רציפים.

דוגמה מלאה מקצה לקצה

נמחיש עם סוכן נפוץ: סוכן מיון ותשובה לפניות תמיכה.

רכיבהחלטהמשימהלקרוא פניית לקוח, לסווג אותה, לשלוף מידע רלוונטי, ולנסח טיוטת תשובה: בלי לשלוח.מדד הצלחהדיוק הסיווג ≥ 95%; איכות הטיוטה (סקירה אנושית) ≥ 90%; עלות פר פנייה.דפוסWorkflow (שרשרת + ניתוב): כי המסלול ידוע מראש.כליםAPI של מערכת ה-tickets (קריאה בלבד), חיפוש במאגר ידע, חיפוש ב-CRM (לקוח).מודליםמודל קטן לסיווג וניתוב; מודל גדול לניסוח הטיוטה.Human-in-the-loopהסוכן רק מנסח טיוטה: נציג אנושי מאשר ושולח (Approve).אבטחהקריאה בלבד למערכות; תוכן המייל מסומן כ"נתונים" (הגנה מהזרקה עקיפה).מדדיםשיעור טיוטות שנשלחו ללא תיקון, זמן טיפול, עלות פר פנייה, שיעור הסלמה.

הסוכן הזה חוסך לנציגים חלק גדול מהעבודה המכנית (קריאה, סיווג, ניסוח ראשוני), אבל האדם נשאר נקודת ההחלטה: איזון נכון בין יעילות לבטיחות, ובדיוק הדפוס שמרבית הארגונים צריכים להתחיל ממנו.

טעויות ואנטי-דפוסים נפוצים

  • לקפוץ ישר לסוכן אוטונומי: כשזרימת עבודה קבועה הייתה מספיקה (והרבה יותר אמינה).

  • בלי מגבלות: סוכן בלי תקרת צעדים ותקציב יכול ללולאה אינסופית ולחשבון ענק.

  • להתעלם מהזרקה עקיפה: הסוכן קורא תוכן חיצוני? אתם חשופים, גם אם "המערכת מאובטחת".

  • לתת לסוכן הרשאות מלאות: "שיהיה קל" מסתיים בנזק. הרשאה מינימלית תמיד.

  • לדלג על הערכה: לשפוט לפי "נראה טוב" במקום מדדים. הסוכנים נשברים בדרכים עדינות.

  • ריבוי-סוכנים ללא צורך: מורכבות יקרה שלא מוסיפה ערך.

  • להתעלם מעלות הטוקנים: סוכן מריץ הרבה קריאות בלולאה. בלי ניטור עלות-פר-משימה, זה מתפוצץ.

  • לבנות הכל מאפס: כשפריימוורק מוכח היה חוסך חודשים.

כלים ופריימוורקים

כלימה זהמתיLangGraphפריימוורק לזרימות מצב (Stateful) וסוכניםסוכנים מרובי-שלבים עם לולאותLangChainהפריימוורק הכללי לאפליקציות LLMנקודת פתיחה נפוצהOpenAI Agents SDKSDK רשמי של OpenAI לבניית סוכניםאם אתם על GPTOpenAI Agents APIשירות מנוהל שמפעיל סוכנים עבורכםהוכחה מהירה, פחות קודAutoGenפריימוורק של מיקרוסופט לריבוי-סוכניםמערכות multi-agentCrewAI"צוותים" של סוכנים עם תפקידיםאורקסטרציה של כמה סוכניםPydantic AIסוכנים עם ולידציה חזקה של פלטכשצריך פלט מובנה ואמיןMCPתקן פתוח לחיבור מודלים לכלים ולמערכות (פותח במקור ב-Anthropic)הסטנדרט לחיבור כלים (מה זה MCP)LangSmith / Langfuseכלי עקיבה, ניפוי והערכהתצפיתיות ו-evalOpenTelemetry GenAIתקן פתוח לטלמטריה של GenAIניטור בתשתית קיימת

הפנייה סמכותית מומלצת לקריאה מעמיקה: המדריך הרשמי של Anthropic: Building Effective Agents: זהו הטקסט המכונן בתחום, והוא המקור לדפוסים שבסעיף 3.

מה זה אומר לארגון שלכם

ברוב הארגונים שאני מלווה, השאלה הראשונה היא "איזה סוכן לבנות". השאלה הנכונה היא איזה תהליך כואב, חוזר ומדיד הכי שווה לייעל. שלושה דברים שאני ממליץ לעשות לפני שכותבים שורת קוד:

  • בחרו תהליך אחד עם בעלים עסקי ומדד הצלחה שכבר נמדד היום (זמן טיפול, עלות לפנייה, שיעור טעויות), כדי שתוכלו להוכיח שיפור.

  • התחילו בטיוטות, לא בפעולות. סוכן שמכין טיוטה ואדם שמאשר הוא הדרך הבטוחה לבנות אמון בארגון.

  • קבעו מראש מי אחראי על הסוכן אחרי ההשקה: ניטור, עלויות, עדכון הוראות ותגובה לתקלות. סוכן בלי בעלים נשחק תוך חודשים.

מי שרוצה את התמונה הרחבה, משלב המיפוי ועד מדידת ה-ROI, ימצא אותה במדריך הטמעת AI בארגונים.

ארגון ה-AI הישראלי · לארגונים
השימוש ב-AI בארגון שלכם מאובטח?
Shadow AI, דליפת מידע והרשאות לסוכנים. נבנה איתכם שימוש בטוח ב-AI בלי לחסום את העבודה.
לבדיקת אבטחת ה-AI בארגון ←
שיחת היכרות של 20 דקות, בלי עלות ובלי התחייבות. הפנייה מגיעה ישירות לליאור.

כלי פנימי: תבנית ארכיטקטורת סוכן (למלא לפני בנייה)

מטרה (מה הסוכן משיג):________מדד הצלחה (איך נדע שהוא טוב):________דפוס: workflow / סוכן / ריבוי-סוכנים________כלים נדרשים + הרשאות:________מודלים (גדול לתוכן / קטן לניתוב):________פעולות אסורות ללא אישור אנושי:________תקרת צעדים ותקציב:________הגנות הזרקה:________סט בדיקות (אמת שטח) + מדדים:________

מקור הכתבה

Anthropic

מקורות ואימות

הטענות העובדתיות בכתבה נבדקו מול המקורות הבאים.

  1. 1המדריך של Anthropicanthropic.com
  2. 2LangGraphlangchain.com
  3. 3LangChainlangchain.com
  4. 4OpenAI Agents SDKopenai.com
  5. 5OpenAI Agents APIdevelopers.openai.com
  6. 6AutoGenmicrosoft.github.io
  7. 7CrewAIcrewai.com
  8. 8Pydantic AIai.pydantic.dev
  9. 9MCPmodelcontextprotocol.io
  10. 10LangSmithlangsmith.com
  11. 11Langfuselangfuse.com
  12. 12OpenTelemetry GenAIopentelemetry.io
שאלות ותשובות
כשהמסלול ידוע מראש: workflow. כשהמשימה פתוחה והצעדים לא צפויים: סוכן (עם מגבלות). ברוב המקרים הארגוניים, workflow מספיק ואמין יותר.
הצטרפו לקבוצת הווטסאפ שלנו לעדכונים

תגיות:

שתפו את הכתבה:

עוד כתבות שיעניינו אותך

DPO בעידן ה-AI: מה עושה ממונה הגנת הפרטיות, איפה הוא יושב בארגון וכמה הוא מרוויח
מדריכים• ליאור אברהם• 21 בנובמבר

DPO בעידן ה-AI: מה עושה ממונה הגנת הפרטיות, איפה הוא יושב בארגון וכמה הוא מרוויח

המדריך המלא לתפקיד ה-DPO: איך נולד, מה תיקון 13 וההנחיה הסופית של הרשות דורשים, למי הוא מדווח, אילו הסמכות שוות משהו, כמה מרוויחים בישראל ובעולם, ואיך ה-AI הופך אותו לאחד האנשים החשובים בארגון.

מה זה MCP? המדריך המלא ל-Model Context Protocol בארגון (2026)
מדריכים• ליאור אברהם• 15 בנובמבר

מה זה MCP? המדריך המלא ל-Model Context Protocol בארגון (2026)

MCP הוא התקן הפתוח שמחבר את Claude, ChatGPT, Gemini ו-Copilot למערכות של הארגון. מה זה בעברית פשוטה, איך זה עובד, מה ארגונים עושים עם זה בכל מחלקה, ממה להיזהר ואיך מתחילים.

מתחילים להתחשבן? מיקרוסופט שמה תקציב טוקנים לעובדים, ומה זה אומר על העובדים אצלכם
חדשות AIGeektime• ליאור אברהם• 13 בנובמבר

מתחילים להתחשבן? מיקרוסופט שמה תקציב טוקנים לעובדים, ומה זה אומר על העובדים אצלכם

מיקרוסופט הודיעה לעובדים שלה ששריפת טוקנים היא לא המטרה, הגדירה תקציב לכל חטיבה ועברה למודל זול יותר. מה קרה, למה זה קורה בכל החברות הגדולות, ואיך למדוד עובדים בעידן ה-AI בלי להפחיד אותם.

7 דרכים שבהן חברות ענק כבר משתמשות בבוט קולי, ומה הארגון שלכם יכול ללמוד מהן
מדריכים• ליאור אברהם• 13 בנובמבר

7 דרכים שבהן חברות ענק כבר משתמשות בבוט קולי, ומה הארגון שלכם יכול ללמוד מהן

בנק שעונה בטלפון 24/7, רשת נופש עם פקידת קבלה וירטואלית ובוט אחד שמדבר 35 שפות. שבעה מקרים אמיתיים של בוט קולי בארגונים גדולים, ומה ללמוד מהם לפני שמטמיעים במוקד שלכם.

שירות לקוחות עם AI ב-2027: מה עובד, מי נכשל, וכמה זה יחסוך למוקד שלכם
מדריכים• ליאור אברהם• 12 בנובמבר

שירות לקוחות עם AI ב-2027: מה עובד, מי נכשל, וכמה זה יחסוך למוקד שלכם

Klarna החליפה 700 נציגים בבוט וחזרה לגייס בני אדם. מה באמת עובד בשירות לקוחות עם AI, 5 חידושים שיגיעו ב-2027, דוגמאות מהעולם, ומחשבון שמראה אם בוט משתלם לכם.

Claude נכנס למשרד: Meetings, Sheets ו-Whiteboards הופכים אותו לכלי העבודה של הארגון
חדשות AIAnthropic• ליאור אברהם• 10 בנובמבר

Claude נכנס למשרד: Meetings, Sheets ו-Whiteboards הופכים אותו לכלי העבודה של הארגון

Anthropic השיקה גיליונות, לוחות משותפים, דשבורדים ונוכחות בפגישות, ומניית מיקרוסופט ירדה ב-3%. מה הושק, איך זה מתחבר לכל מה ש-Claude בנה השנה, ומה ארגון צריך להחליט עכשיו.

מחשבון בוט AI לשירות לקוחות
כלים• ליאור אברהם• 10 בנובמבר

מחשבון בוט AI לשירות לקוחות

כמה יחסוך בוט AI למוקד שלכם? מזינים מספר פניות, זמן טיפול ועלות נציג, ומקבלים את עלות המוקד עם בוט ובלעדיו, חיסכון חודשי, החזר השקעה ומשרות שמתפנות.

Smart Reports של Claude:  כעת המנהלים יכולים לדעת מה העובדים מפתחים  ב - AI
חדשות AIAnthropic• ליאור אברהם• 8 בנובמבר

Smart Reports של Claude: כעת המנהלים יכולים לדעת מה העובדים מפתחים ב - AI

Anthropic השיקה דוחות חכמים ל-Claude Enterprise שמנתחים את העבודה של כל צוות: מה נעשה, כמה זה עלה ואיפה העבודה נתקעת. למי זה שימושי, מה בדיוק יש בדוח, ומה צריך לסדר לפני שמפעילים.

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא
מדריכים• ליאור אברהם• 5 בנובמבר

למה הארגון שלכם חייב לגלות שהוא משתמש ב-AI, ומה יקרה אם לא

בוט תמיכה שהמציא מדיניות, קול AI שהוביל לקנס של 6 מיליון דולר, וציון אלגוריתמי שהסתיים בהסדר של 2.3 מיליון. בכל המקרים הלקוח לא ידע שמולו AI. מה החוק כבר דורש, ולמה כדאי להצטרף לתו AI אחראי עכשיו.

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)
מדריכים• ליאור אברהם• 1 בנובמבר

כמה עולה AI לארגון? מחירי ChatGPT, Claude, Copilot ו-Gemini לעסקים בהשוואה (2026)

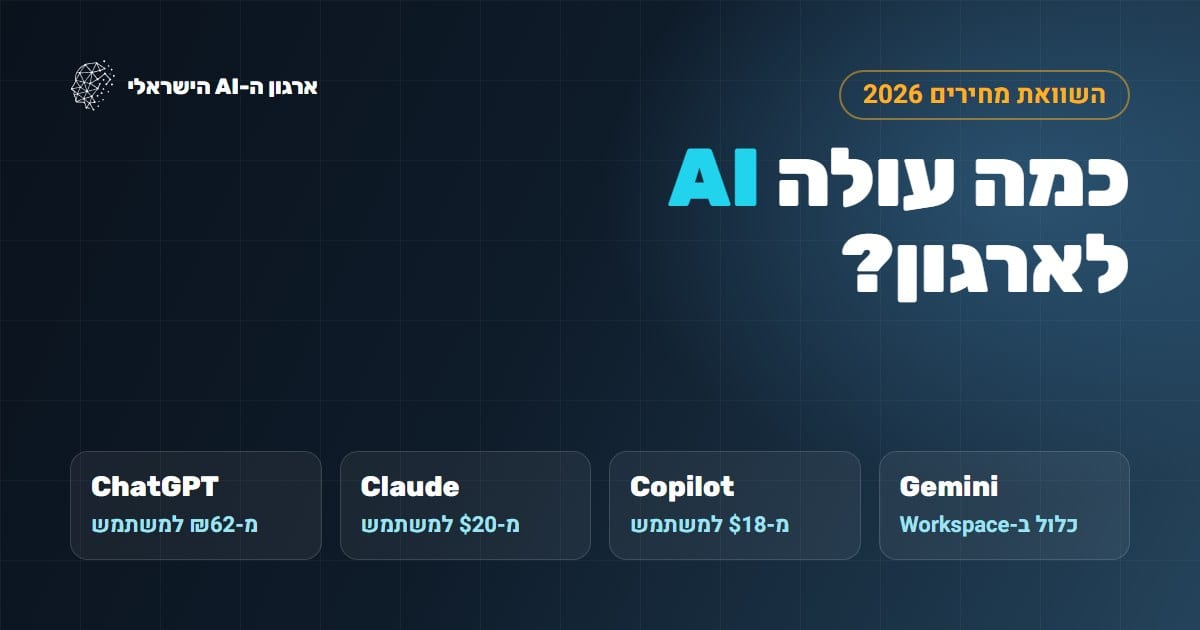
מחירי כל מסלולי העסקים של ChatGPT, Claude, Microsoft 365 Copilot ו-Gemini, ישירות מעמודי התמחור הרשמיים: מחיר למשתמש, מה כלול, מנוי מול API, דוגמת חישוב לארגון של 50 עובדים והעלויות שלא מופיעות בעמוד התמחור.

הצטרפו אלינו