ב-DevDay 2026 השיקה OpenAI את Dots: סוכני AI שלא מחכים שתכתבו להם, אלא עובדים ברקע — כל אחד על מחשב ענן ודפדפן משלו, מחוברים לאפליקציות של הארגון, וממשיכים לעבוד גם כשהמחשב שלכם כבוי. בשבועות האחרונים אני שומע את אותה שאלה מכמעט כל מנהל שאני מדבר איתו: "לתת לזה גישה למייל, ל-Drive ול-CRM שלנו?". המדריך הזה הוא התשובה המעשית שלי: מה בדיוק Dots יודע לעשות, למי זה זמין בישראל, איך מגדירים אותו נכון, ואיך מריצים פיילוט שלא יהפוך לסיכון.
הדברים שצריך לדעת
- מה זה: סוכן AI "תמיד פעיל" שמבוסס על GPT-6 Astra ופועל על מחשב ענן משלו. נותנים לו תחום אחריות, והוא עוקב, מבצע ומחזיר תוצאות לאישור.
- זמינות בישראל: כן — במנויי Pro וב-Business Premium. בחשבונות Enterprise זה בטא שכבויה כברירת מחדל, ומנהל המערכת צריך להפעיל אותה.
- עלות: ה-Dot הראשון כלול במנוי. מחירי Dots נוספים עוד לא פורסמו.
- שליטה: Custom Rules קובעים מה מותר, מה דורש אישור ומה אסור. סיסמאות והעברות כספים נשארות תמיד אצלכם.
- ההמלצה שלי: פיילוט קטן בתחום אחד, עם הרשאות קריאה בלבד בהתחלה — לפני כל הרחבה.
מה זה ChatGPT Dots, ובמה הוא שונה מצ'אטבוט
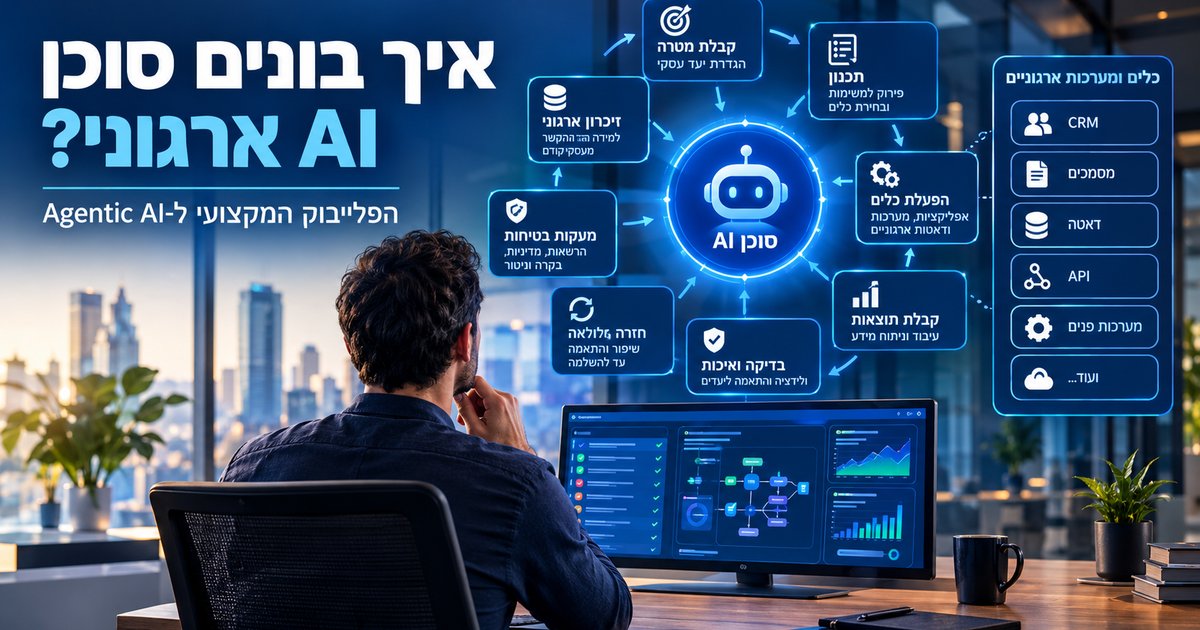
עד היום, גם הסוכנים המתקדמים ביותר עבדו ב"משימות": ביקשתם משהו, הסוכן ביצע, והשיחה נגמרה. Dots בנוי אחרת. לפי ההכרזה של OpenAI, מגדירים ל-Dot מטרה, מחברים את האפליקציות שהוא צריך, וקובעים מה הוא רשאי לעשות לבד — והוא חוזר עם תוצאות לבדיקה. הוא גם לומד מהמשוב שלכם לאורך זמן.
בפועל, ההבדל הוא בין עוזר לבין עובד. לפי VentureBeat, Dot יכול לעקוב אחרי פרויקטים, להשתמש בתוכנות ולהגיב למידע שמשתנה ביותר מ-4,000 אפליקציות מחוברות, ולבצע "מחקר יזום" גם כשאתם לא מחוברים. אפשר לדבר איתו ב-ChatGPT בדסקטופ, בווב ובמובייל, ולשלוח לו הודעות ב-Slack וב-Teams.
| ChatGPT רגיל | Dots |
|---|
| אופן עבודה | עונה כשפונים אליו | עובד ברקע על תחום אחריות |
| סביבת עבודה | חלון השיחה | מחשב ענן ודפדפן משלו |
| כשאתם לא מחוברים | לא פועל | ממשיך לעבוד |
| ערוצים | ChatGPT | ChatGPT, קול, Slack ו-Teams |
| זיכרון | לפי שיחה ופרויקט | מתמשך, לומד ממשוב |
למי זה זמין בישראל, ובכמה
לפי The Next Web ו-BetaNews, ההפצה כרגע נראית כך:
| סוג חשבון | זמינות | הערות לארגון ישראלי |
|---|
| Pro | זמין בהפצה הדרגתית | ישראל לא מוחרגת (ההחרגה היא לאיחוד האירופי, שווייץ ובריטניה) |
| Business Premium | זמין בכל האזורים הנתמכים | האפשרות הארגונית הזמינה ביותר כרגע |
| Enterprise / Edu / Healthcare | בטא | כבוי כברירת מחדל — מנהל ה-Workspace מפעיל |
| Plus, Go, חינם | לא זמין | אין מועד שפורסם |
ה-Dot הראשון כלול במנוי ללא תוספת תשלום. לפי התיעוד הרשמי, שיחות עם ה-Dot לא נספרות במכסת השימוש של ChatGPT, אבל משימות שהוא פותח ב-ChatGPT Work או ב-Codex נספרות במכסות של המוצרים האלה. בחודש הראשון אחרי ההשקה יש מכסות מורחבות. מחיר ל-Dots נוספים, למהירות גבוהה יותר או ל"Dots מומחים" — עוד לא פורסם.
איך מקימים Dot ראשון: שלב אחר שלב
- יוצרים את ה-Dot באפליקציית הדסקטופ של ChatGPT או בדפדפן במחשב. נותנים לו שם, מראה ושם משתמש (למשל @yourname-dot).
- מחברים ערוצי הודעות — Slack או Teams. שימו לב: חיבור ערוץ הודעות לא נותן אוטומטית גישה לאפליקציות.
- מחברים אפליקציות — Gmail, Google Drive, GitHub ואחרות. ה-Dot משתמש בהרשאות הקיימות של כל תוסף, ולכן כדאי להתחיל רק עם מה שצריך.
- מגדירים Custom Rules — מה מותר לבצע לבד, מה דורש אישור, ומה אסור. דוגמה טובה להתחלה: "כל טיוטה שיוצאת מהארגון — רק אחרי אישור שלי".
- מגדירים תחום אחריות ולוח זמנים — לא "תכין דוח", אלא "זה התחום שלך: עקוב, עדכן, ותערב אותי כשצריך". אפשר לבקש עדכונים בשעות קבועות לפי אזור זמן.
- עוקבים דרך Activity — באפליקציית הדסקטופ אפשר לראות את כל העבודה שבוצעה ברקע, ולעצור כל משימה.
מודל ההרשאות: איך לא לאבד שליטה
זה החלק החשוב ביותר במדריך. Dot שעובד ברקע עם גישה למערכות הוא כוח עבודה — וגם משטח תקיפה. OpenAI בנתה כמה שכבות הגנה:
- Custom Rules: לכל סוג פעולה אפשר לקבוע אם היא מותרת, דורשת אישור או אסורה. לפי ניתוח של innfactory, אפשר לתרגם לכללים האלה את תהליכי האישור שכבר קיימים בארגון.
- בדיקה אוטומטית: פעולות שמשפיעות על חשבונות נבדקות מול ההוראות שלכם לפני שהן מתבצעות.
- פעולות שנשארות אצל אדם: שינוי סיסמאות והעברות כספים — תמיד.
- בידוד: ה-Dot עובד במחשב ענן מבודד, אלא אם חיברתם אותו במפורש למחשב של עובד.
- הרשאות שיתוף: לפי VentureBeat, כללי השיתוף של ה-Workspace חלים על ה-Dot, וקישור לקובץ חיצוני לא נותן גישה למקור.
OpenAI עצמה מודה שהגנה מפני Prompt Injection קיימת "אבל אינה מושלמת", ושה-Dot עדיין יכול לטעות — ולכן ממליצה לבדוק כל עבודה בעלת השלכות.
"הטעות הנפוצה שאני רואה היא לחבר סוכן לכל המערכות ביום הראשון, כי 'ככה הוא יעזור יותר'. סוכן טוב מתחיל כמו עובד חדש: גישה מצומצמת, משימה אחת ברורה, ובדיקה צמודה בשבועיים הראשונים." — ליאור אברהם, מייסד ארגון ה-AI הישראלי
שימושים מומלצים לפי מחלקה
OpenAI ו-VentureBeat מתארים כמה תרחישי שימוש. התאמתי אותם למבנה של ארגון ישראלי טיפוסי:
| מחלקה | תחום אחריות ל-Dot | רמת סיכון להתחלה |
|---|
| פיתוח | מעקב אחרי פידבק לקוחות, תכנון תיקונים והכנת Pull Requests לבדיקה | בינונית — רק עם Code Review אנושי |
| שיווק ומוצר | עדכון חומרי השקה ומסמכי מיצוב לפי מידע חדש | נמוכה — אם הכל עובר אישור לפני פרסום |
| מכירות | השוואת דרישות לקוח מול התיעוד ושמירת הצעות מחיר מעודכנות | בינונית — לא לשלוח ללקוח בלי אישור |
| תוכן ותקשורת | עיבוד תמלולים, איתור קטעים וטיוטות לרשתות | נמוכה |
| הנהלה | מעקב אחרי דשבורד ומסמכים שמתעדכנים, וסיכום שבועי | נמוכה — קריאה בלבד |
לפי VentureBeat, OpenAI גם מריצה פיילוט של "Dots מומחים" עם זהות ארגונית משלהם — לרכש, עיבוד חשבוניות, דיוור, שירות לקוחות וחוזים — ועובדת על אינטגרציה עם Microsoft Agent 365 לניהול דרך מערכות האבטחה הקיימות. בנוסף הושק ChatGPT Space, סביבה משותפת שבה עובדים, ChatGPT, Codex ו-Dots עובדים על אותו הקשר, עם דפים שמסתנכרנים בזמן אמת עם Google Drive ו-Slack.
תוכנית פיילוט ל-90 יום
ימים 1–30: תחום אחד, קריאה בלבד
- בוחרים תחום אחד שחוזר על עצמו ונבדק בקלות: דוח שבועי, מעקב פידבק, עדכון מסמך.
- מחברים רק את האפליקציות הנחוצות, בהרשאות קריאה ככל האפשר.
- Custom Rule ברור: כל פלט שיוצא החוצה — רק אחרי אישור.
- מודדים: כמה זמן נחסך, כמה תיקונים נדרשו, כמה טעויות.
ימים 31–60: הרחבה מבוקרת
- אם הדיוק טוב, מאפשרים פעולות כתיבה פנימיות (טיוטות, עדכון מסמכים).
- מוסיפים תחום שני או משתמש שני מאותה מחלקה.
- בונים נוהל: מי מאשר מה, ומי אחראי כשה-Dot טועה.
ימים 61–90: החלטה
- משווים את התוצאות ליעדים שהוגדרו בהתחלה.
- מחליטים אם להרחיב, ומעדכנים את מדיניות ה-AI הארגונית בהתאם.
- מעבירים את ההגדרות שעבדו לתבנית שאפשר לשכפל למחלקות נוספות.
איך מודדים אם הפיילוט הצליח
| מדד | איך מודדים | יעד סביר לפיילוט |
|---|
| זמן שנחסך | שעות בשבוע שהעובד היה משקיע במשימה, לפני ואחרי | לפחות 2–3 שעות בשבוע לכל משתמש |
| שיעור תיקונים | כמה מהפלטים דרשו עריכה מהותית לפני אישור | ירידה הדרגתית לאורך החודש |
| טעויות שיצאו החוצה | פלטים שגויים שעברו את האישור | אפס — אחרת מהדקים את הכללים |
| שימוש בפועל | כמה פעמים בשבוע העובד פונה ל-Dot או מאשר את עבודתו | שימוש קבוע, לא רק בשבוע הראשון |
| צריכת מכסות | משימות שנפתחו ב-Work וב-Codex | יציבה וצפויה, בלי קפיצות |
תבניות מוכנות: כללים והגדרות תחום
הדרך המהירה ביותר להתחיל נכון היא לא להמציא את הכללים מאפס. אלה תבניות שאני ממליץ לארגונים להעתיק, להתאים ולהדביק בהגדרות ה-Dot ביום הראשון.
Custom Rules מומלצים לפיילוט
| פעולה | הגדרה מומלצת | למה |
|---|
| קריאת מסמכים, מיילים ודשבורדים | מותר | זה הבסיס לעבודה של ה-Dot, והסיכון נמוך כשההרשאות מצומצמות |
| יצירת טיוטות ומסמכים פנימיים | מותר, עם דיווח | חוסך זמן, וכל טיוטה נשארת בתוך הארגון |
| עריכת מסמך משותף קיים | דורש אישור | שינוי במסמך שאחרים עובדים עליו יכול לבלבל צוות שלם |
| שליחת מייל או הודעה מחוץ לארגון | דורש אישור | כל מה שיוצא החוצה מייצג את הארגון |
| קביעת פגישות ביומן של אחרים | דורש אישור | פוגע באמון אם קורה בלי ידיעה |
| מחיקת קבצים או רשומות | אסור | אין מספיק תועלת כדי להצדיק את הסיכון בשלב הפיילוט |
| רכישות, תשלומים ושינויי הרשאות | אסור | חלק מהפעולות האלה ממילא נשארות אצל אדם |
איך מנסחים תחום אחריות טוב
ההבדל בין Dot שמבזבז זמן ל-Dot שחוסך זמן הוא כמעט תמיד בניסוח. תחום אחריות טוב כולל ארבעה דברים: מה המטרה, איפה המידע נמצא, מה נחשב "סיום", ומתי לערב אתכם. שלוש דוגמאות:
- מכירות: "התחום שלך הוא הצעות המחיר הפתוחות בתיקייה 'הצעות 2026'. כל יום ראשון בבוקר, בדוק אם המחירון או התיעוד השתנו, עדכן טיוטה של כל הצעה שמושפעת, ושלח לי רשימה. אל תשלח שום דבר ללקוח."
- שירות לקוחות: "עקוב אחרי הפניות שמגיעות לתיבת השירות. כל יום בשעה 16:00 שלח לי סיכום של שלוש הבעיות החוזרות ביותר, עם דוגמה לכל אחת והצעה לתשובה קבועה."
- הנהלה: "אחת לשבוע, עבור על דשבורד המכירות ועל פרוטוקולי ישיבות ההנהלה, וכתוב לי עמוד אחד: מה השתנה, מה תקוע, ומה דורש החלטה שלי. אם מדד יורד ביותר מ-10%, תערב אותי מיד."
שימו לב שבכל הדוגמאות יש גבול ברור ("אל תשלח ללקוח", "תערב אותי מיד"). Dot בלי גבולות ימלא את החלל בהנחות משלו.
הסיכונים שארגון ישראלי חייב לסגור מראש
- Shadow AI: עובד עם מנוי Pro אישי יכול לחבר Dot למייל ול-Drive הארגוניים בלי שה-IT יודע. כדאי להגדיר כבר עכשיו מדיניות ברורה לגבי סוכנים אישיים, ולהעדיף חשבון ארגוני מנוהל.
- פרטיות: סוכן שסורק מיילים, יומנים ומסמכים באופן רציף מעבד מידע אישי. בישראל, תיקון 13 לחוק הגנת הפרטיות הגביר את החובות ואת הסנקציות — ולכן צריך מטרה מוגדרת, צמצום מידע ומעורבות של הממונה על הגנת הפרטיות. רקע נוסף על סוכנים בארגון תמצאו במדריך לסוכני AI בארגון.
- תיעוד ובקרה: לפי innfactory, פעולות של סוכן שמשתמש בהרשאות של עובד עלולות להיראות ביומני המערכת כאילו העובד ביצע אותן. כדאי לקבוע מראש איך מתעדים ומבקרים את עבודת ה-Dot.
- עלויות: ה-Dot הראשון כלול, אבל משימות שהוא פותח ב-Work וב-Codex צורכות מכסות, ומחירי ההרחבה עוד לא ידועים. כדאי למדוד צריכה כבר בפיילוט.
רשימת בדיקה לפני שמפעילים
- הוגדר תחום אחריות אחד, עם יעד מדיד.
- חוברו רק האפליקציות הנחוצות, בהרשאות המינימליות.
- הוגדרו Custom Rules לכל פעולה שיוצאת מהארגון.
- נקבע מי מאשר את הפלטים ומי בודק את ה-Activity.
- נבדק שהחשבון ארגוני ושנתוני ה-Workspace לא משמשים לאימון.
- הממונה על הגנת הפרטיות ואבטחת המידע עודכנו.
- יש מדיניות כתובה לגבי Dots במנויים אישיים.
מה זה אומר לארגון שלכם
Dots הוא הצעד הראשון של OpenAI מסוכן שעונה לסוכן שמחזיק תחום — והוא מגיע בדיוק כשגם גוגל, עם Gemini 4 Argon, מכוונת למשימות ארוכות ואוטונומיות. ארגונים שיבנו עכשיו את התשתית — מדיניות, הרשאות, נוהלי אישור ומדדי הצלחה — יוכלו לעבור בין ספקים ומודלים בלי להתחיל מאפס. מי שיחכה, יגלה שהעובדים כבר הפעילו סוכנים בעצמם. אם תרצו לבנות את התהליך הזה בצורה מסודרת, זה בדיוק מה שאנחנו עושים בתוכנית AI לארגונים, ולמדידת ההצלחה כדאי לקרוא גם על מדדי הביצועים של סוכני AI בארגון. את כל ההכרזות מהאירוע ריכזתי בסיכום DevDay 2026.
השורה התחתונה
Dots יכול לחסוך לארגונים שעות עבודה בכל שבוע, אבל רק אם מתייחסים אליו כמו לעובד חדש ולא כמו לתוסף. התחילו בתחום אחד, בהרשאות מינימליות ועם אישור אנושי לכל דבר שיוצא החוצה. מדדו 30 יום, ורק אז הרחיבו. הסוכנים כבר כאן — השאלה היא אם הם ייכנסו לארגון שלכם דרך תהליך מסודר, או דרך המנוי האישי של עובד.