רגולציה של בינה מלאכותית נתפסת אצל מנהלים רבים כ"עוד משימה": עוד מסמך, עוד יועץ, עוד שורת תקציב שאין לה תשואה מיידית. בפועל, מדובר באחד הסיכונים העסקיים המשמעותיים ביותר שניצבים כיום מול ארגונים ישראליים, ולצדו גם הזדמנות תחרותית. חוק ה-AI האירופי (EU AI Act) כבר בתוקף בשלבים, הוא חל גם על חברות שאין להן כל נוכחות פיזית באירופה, והקנסות בו מגיעים עד 35 מיליון אירו או 7% מהמחזור השנתי העולמי: הגבוה מביניהם. מעבר לקנסות, אי-ציות פירושו אובדן לקוחות אירופיים, פגיעה במוניטין, חסימה מפני מכרזים ושותפויות, וחשיפה לאחריות אזרחית. בישראל עדיין אין חוק AI ייעודי, אבל הכיוון ברור: מסמכי מדיניות, עקרונות רגולציה ותוכנית לאומית כבר מניחים את התשתית, ומי שיתחיל להיערך עכשיו ירוויח זמן יקר: ומי שיחכה, ישלם ביוקר. מדריך זה מסביר מה ארגון ישראלי חייב לדעת, שלב אחר שלב, ומה לעשות כבר השבוע.
אין בכתבה זו ייעוץ משפטי. התוכן להלן הוא מידע כללי ומקצועי בלבד, נכון למועד כתיבתו, ואינו תחליף לייעוץ משפטי פרטני של עורך דין הבקיא בדיני טכנולוגיה ורגולציית AI.
הגדרות בסיס: שמונת המונחים שחייבים להכיר
לפני שנצלול לחובות עצמן, נקבע שפה משותפת. המונחים הבאים חוזרים בכל מסמך רגולטורי, וטעות בפרשנות שלהם עלולה להוביל לסיווג שגוי: וממנו לחשיפה מיותרת.
- EU AI Act: תקנה אירופית (Regulation (EU) 2024/1689) המסדירה פיתוח, שיווק ושימוש במערכות בינה מלאכותית, בגישת "רגולציה מבוססת סיכון". היא נכנסה לתוקף ב-1 באוגוסט 2024 וחלה בשלבים. היות שהיא תקנה (Regulation) ולא דירקטיבה, היא מחייבת ישירות בכל מדינות האיחוד: וחלה גם על גורמים מחוץ לאיחוד בתנאים מסוימים.
- סיכון גבוה (High-risk): קטגוריית מערכות AI שזוהו כבעלות פוטנציאל פגיעה משמעותי בזכויות, בביטחון או ברווחה (למשל בתעסוקה, בחינוך, בתשתיות קריטיות, באכיפת חוק). מערכות אלה כפופות למערכת החובות המלאה: ניהול סיכונים, תיעוד, איכות נתונים, פיקוח אנושי ושקיפות.
- GPAI (General Purpose AI): מודל AI לשימוש כללי, דוגמת מודלי שפה גדולים (LLM), שאומן על כמויות נתונים עצומות ויכול לשמש למגוון רחב של משימות. לחוק יש פרק נפרד לספקי מודלים אלה, כולל חובות שקיפות, תיעוד טכני, מדיניות זכויות יוצרים וסיכום נתוני האימון.
- שקיפות (Transparency): החובה ליידע בני אדם שהם מקיימים אינטראקציה עם מערכת AI, לסמן תוצרים שנוצרו או עובדו על ידי AI (למשל דיפ-פייק), ולספק מידע ברור על יכולות ומגבלות המערכת. זוהי החובה הרחבה ביותר בחוק, שחלה על מערכות רבות גם אם אינן בסיכון גבוה.
- פיקוח אנושי (Human Oversight): הדרישה שמערכות בסיכון גבוה יתוכננו כך שבני אדם יוכלו להבין, לנטר, להתערב ולבטל את פעולת המערכת, כולל היכולת "לעקוף" החלטה אוטומטית. הפיקוח חייב להיות אפקטיבי וממשי, לא הצהרתי.
- הערכת התאמה (Conformity Assessment): התהליך שבו ספק מוכיח שהמערכת עומדת בדרישות החוק. לרוב מדובר בהערכה עצמית המבוססת על בקרה פנימית, אך במקרים מסוימים (כמו ביומטריה) נדרש גוף חיצוני מוסמך (Notified Body). בסוף התהליך מוצמד סימון CE והמערכת נרשמת במאגר אירופי.
- Data governance (ממשל נתונים): ניהול ואיכות הנתונים המשמשים לאימון, לאימות ולבדיקה של המערכת: רלוונטיות, ייצוגיות, בדיקת שגיאות והטיות, והבטחה שהנתונים נאספו ועובדו באופן חוקי. זהו אחד מעמודי התווך של דרישות הסיכון הגבוה.
- ספק מול פרוס (Provider vs Deployer): הספק (Provider) הוא מי שמפתח את המערכת או שם אותה בשוק תחת שמו או סימנו המסחרי, והוא נושא ברוב חובות הציות. הפרוס (Deployer) הוא מי שמשתמש במערכת במסגרת פעילותו המקצועית. גם לפרוס יש חובות: בעיקר שקיפות, פיקוח אנושי וניטור: והאחריות משתנה לפי תפקידו של כל ארגון בשרשרת.
ה-EU AI Act: מה הוא ועל מי הוא חל
ה-EU AI Act הוא ניסיון הרגולציה המקיף הראשון בעולם לתחום הבינה המלאכותית, והוא צפוי להפוך לסטנדרט דה-פקטו גלובלי: בדומה לתפקיד שמילאה תקנת ה-GDPR בעולם הפרטיות. הלוגיקה המרכזית שלו פשוטה: ככל שהסיכון שהמערכת מייצרת גבוה יותר, כך החובות כבדות יותר.
החוק מגדיר "מערכת AI" בהגדרה רחבה יחסית, המבוססת על הגדרת ה-OECD: מערכת מבוססת-מכונה הפועלת ברמות שונות של אוטונומיה, ושעשויה להפיק פלטים: תחזיות, תוכן, המלצות או החלטות: המשפיעים על סביבות פיזיות או וירטואליות. ההגדרה הרחבה נועדה למנוע עקיפה באמצעות ניסוחים צרים, והיא מכסה גם מערכות למידת מכונה קלאסית וגם מודלים גנרטיביים.
הנקודה הקריטית עבור ארגון ישראלי היא התחולה האקסטרה-טריטוריאלית. החוק חל לא רק על חברות הרשומות באיחוד האירופי, אלא גם על:
- ספקים מחוץ לאיחוד שמשווקים מערכות AI או מודלים לשימוש בתוך האיחוד: גם אם הפיתוח כולו נעשה בישראל ואין לארגון כל ישות או עובד באירופה.
- פרוסים מחוץ לאיחוד, כאשר הפלט של מערכת ה-AI משמש בתוך האיחוד.
- יבואנים ומפיצים שמכניסים מערכות AI לשוק האירופי.
- מי שמוצריהם באיחוד משלבים מערכת AI כחלק ממוצר רחב יותר.
כלומר: אם חברה ישראלית מוכרת תוכנה, שירות SaaS, מוצר רפואי, פתרון אבטחה או כל מוצר אחר שמכיל רכיב AI: ומישהו באירופה קונה או משתמש בו: סביר שה-EU AI Act חל עליה. גם חברה שאינה מוכרת לאירופה אך מעבדת נתונים של תושבי האיחוד או שמערכת ה-AI שלה מייצרת החלטות לגביהם, עשויה להיכנס לתחולה.
טעות נפוצה: "אנחנו לא באירופה, אז זה לא נוגע לנו." בפועל, מרבית החברות הישראליות שמוכרות תוכנה ארגונית מוכרות גם ללקוחות אירופיים, ולכן מושפעות ישירות: גם בלי משרד בברלין או באמסטרדם.
רמות הסיכון: ארבע קטגוריות, ארבע רמות חובה
החוק מחלק את עולם ה-AI לארבע רמות סיכון. הסיווג הוא השלב הראשון והחשוב ביותר בכל תוכנית ציות, כי ממנו נגזר כל השאר.
| רמה | הגדרה | חובות | דוגמאות |
|---|---|---|---|
| סיכון בלתי קביל (אסור) | מערכות המנוגדות לערכי היסוד של האיחוד ונאסרו לחלוטין | איסור מוחלט על שיווק, הפעלה ושימוש; בתוקף מ-2 בפברואר 2025 | ניקוד חברתי (social scoring) על ידי ממשלות; טכניקות מניפולציה סמויות או תת-הכרתיות הפוגעות בבני אדם; ניצול פגיעויות של ילדים או אוכלוסיות מוחלשות; זיהוי ביומטרי מרחוק בזמן אמת במרחב הציבורי (בכפוף לחריגים צרים לאכיפת חוק) |
| סיכון גבוה (High-risk) | מערכות בעלות פוטנציאל פגיעה משמעותי בביטחון, בזכויות או ברווחה | מערכת החובות המלאה: ניהול סיכונים, ממשל נתונים, תיעוד טכני, רישום אוטומטי (logging), שקיפות, פיקוח אנושי, דיוק ויציבות, אבטחת סייבר, הערכת התאמה וניטור לאחר שיווק | ביומטריה (זיהוי רגשות, סיווג); תשתיות קריטיות (חשמל, מים, תנועה); חינוך והכשרה מקצועית; תעסוקה וניהול עובדים (גיוס, קידום, פיטורים); שירותים חיוניים (דירוג אשראי, ביטוח, שירותי חירום); אכיפת חוק; הגירה ומקלט; ניהול הליכי משפט ודמוקרטיה; רכיבי בטיחות במוצרים מוסדרים (מכונות, צעצועים, מכשור רפואי) |
| סיכון מוגבל | מערכות שמחייבות בעיקר שקיפות כלפי המשתמש | חובת גילוי שהמשתמש מתקשר עם AI; סימון תוצרים שנוצרו או עובדו על ידי AI; סימון דיפ-פייק | צ'אטבוטים לשירות לקוחות; מערכות ליצירת תוכן, תמונות, קול ווידאו; מערכות זיהוי רגשות שאינן בסיכון גבוה |
| סיכון מינימלי | כל שאר המערכות, ללא סיכון מהותי | אין חובות מחייבות (מומלץ לאמץ קודים וולונטריים של התנהגות) | מסנני דואר זבל; מנועי המלצה פשוטים; שימוש ב-AI במשחקי וידאו |
המסר המעשי: הסיווג אינו תיאורטי. מערכת גיוס עובדים שמדרגת קורות חיים (ראו מקרה של הטיה בסינון מועמדים), מערכת ניקוד אשראי, או אלגוריתם שמחליט על זכאות לשירות: כולם נופלים לסיכון גבוה ומחייבים את מלוא החובות. לעומת זאת, צ'אטבוט פנימי שמוסיף טקסט עזר לעובדים עשוי לדרוש רק שקיפות בסיסית.
ציר זמן התחולה: מתי מה נכנס לתוקף
החוק נכנס לתוקף ב-1 באוגוסט 2024, אך החובות מופעלות בהדרגה על פני מספר שנים. חשוב לעקוב אחרי המועדים כי חובת ציות "בדיעבד" לא פוטרת מקנסות.
| שלב | מועד | מה נכנס לתוקף |
|---|---|---|
| כניסה לתוקף | 1 באוגוסט 2024 | התקנה נכנסת לתוקף ומתחילה ספירת לוחות הזמנים |
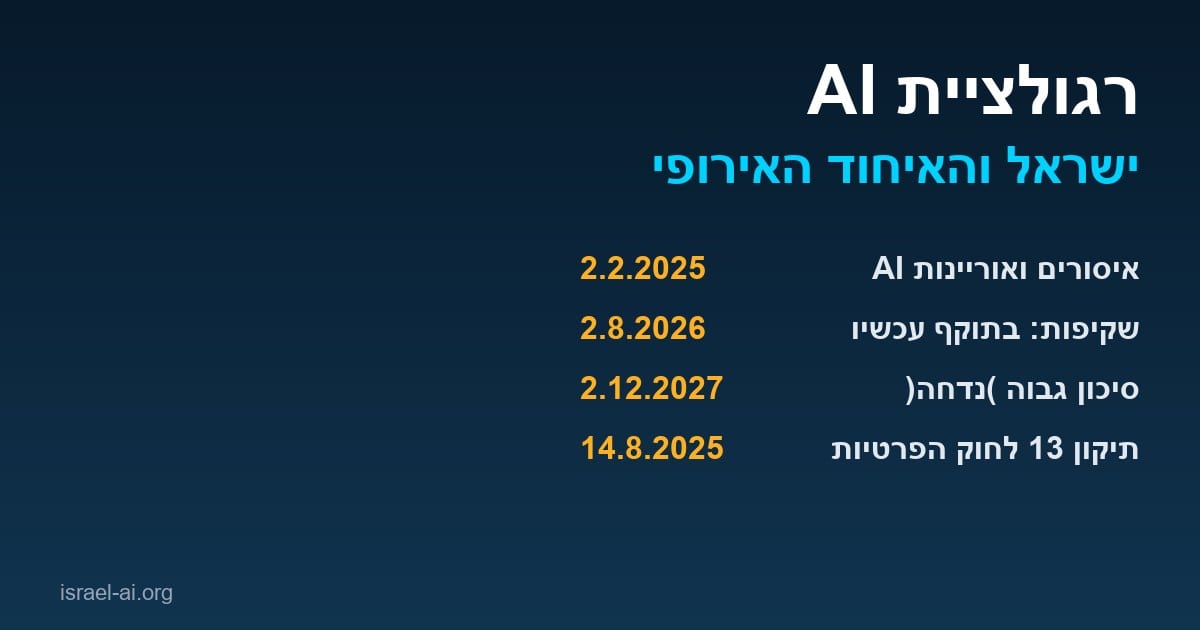
| איסורים ואוריינות AI | 2 בפברואר 2025 | איסור מערכות בסיכון בלתי קביל; חובת אוריינות AI לעובדים שמפעילים מערכות (רוככה ביולי 2026, ראו בהמשך) |
| מודלים לשימוש כללי (GPAI) | 2 באוגוסט 2025 | חובות לספקי מודלים לשימוש כללי, סמכויות משרד ה-AI האירופי והוראות הקנסות |
| שקיפות (סעיף 50) | 2 באוגוסט 2026 | חובות גילוי וסימון תוכן שנוצר ב-AI. בתוקף כבר עכשיו. למערכות קיימות יש תקופת מעבר לסימון מים (watermarking) עד 2 בדצמבר 2026 |
| סיכון גבוה (נספח III) | 2 בדצמבר 2027 | מערכות בסיכון גבוה בתעסוקה, אשראי, חינוך, ביומטריה ותשתיות. נדחה מ-2 באוגוסט 2026 |
| סיכון גבוה במוצרים מוסדרים (נספח I) | 2 באוגוסט 2028 | AI שמשולב במוצרים כמו מכשור רפואי, צעצועים ומעליות. נדחה מ-2 באוגוסט 2027 |
השורה התחתונה של לוח הזמנים: חובות השקיפות, האיסורים ואוריינות ה-AI כבר בתוקף. לחובות הסיכון הגבוה נוספו 16 חודשים, עד דצמבר 2027, אבל היערכות לסיכון גבוה לוקחת חודשים של עבודה. מי שישתמש בדחייה כדי לדחות גם את ההכנה, יגיע לדצמבר 2027 לא מוכן.
מה השתנה ביולי 2026: חבילת ה-Digital Omnibus
בנובמבר 2025 הציעה הנציבות האירופית חבילת "פישוט" לרגולציה הדיגיטלית, וביולי 2026 היא הפכה לחוק. לפי הסקירה של משרד Gibson Dunn וניתוח של Cloud Security Alliance, הפרלמנט האירופי אישר את החבילה ב-16 ביוני 2026, המועצה ב-29 ביוני, והיא נכנסה לתוקף ב-27 ביולי 2026. השינויים המרכזיים לארגונים:
- דחיית חובות הסיכון הגבוה: מערכות לפי נספח III נדחו ל-2 בדצמבר 2027, ומערכות שמשולבות במוצרים מוסדרים (נספח I) ל-2 באוגוסט 2028.
- שקיפות לא נדחתה: חובות סעיף 50, גילוי שמדובר ב-AI וסימון תוכן סינתטי, נשארו בתוקף מאוגוסט 2026, עם תקופת מעבר לסימון מים במערכות קיימות עד 2 בדצמבר 2026.
- אוריינות AI רוככה: במקום חובה "להבטיח רמה מספקת" של אוריינות, ארגונים נדרשים עכשיו "לתמוך בפיתוח" אוריינות AI אצל העובדים. החובה לא בוטלה, אבל הרף ירד.
- איסור חדש: מערכות שמייצרות תמונות אינטימיות ללא הסכמה וחומרי פגיעה בילדים נוספו לרשימת האיסורים, עם תקופת מעבר עד 2 בדצמבר 2026.
- יותר סמכויות למשרד ה-AI האירופי, כולל סמכויות חקירה ובדיקה.
המשמעות לארגון ישראלי: יש יותר זמן לסיכון גבוה, אבל לא לשקיפות. ובכל מקרה, לקוחות אירופיים כבר דורשים היום בחוזים ובשאלוני ספקים הוכחות לניהול סיכוני AI, בלי לחכות למועד הרשמי.
המצב בישראל: עקרונות, מדיניות והיעדר חוק ייעודי
בשונה מהאיחוד האירופי, לישראל אין נכון להיום חוק AI ייעודי. הרגולציה הישראלית בנויה על גישה של "רגולציה רכה" (soft law) ועקרונות, בשילוב רגולציה מגזרית קיימת (פרטיות, הגנת הצרכן, שוויון הזדמנויות, בנקאות, בריאות). להלן עיקרי התמונה נכון למועד כתיבת הכתבה:
- מסמך עקרונות רגולציה ואתיקה (דצמבר 2023): משרד החדשנות, המדע והטכנולוגיה פרסם מסמך עקרונות מקיף לרגולציה ואתיקה של AI. המסמך המליץ במפורש שלא לקדם בשלב זה חקיקת מסגרת רוחבית על כלל התחום, אלא להעדיף רגולציה מגזרית ומותאמת-סיכון, תוך ניטור התפתחויות בינלאומיות.
- התוכנית הלאומית לבינה מלאכותית (דצמבר 2023): הממשלה השיקה תוכנית לאומית רב-שנתית לקידום AI, הכוללת השקעות בתשתיות, בכוח אדם ובמחקר, לצד היערכות רגולטורית שתאזן בין חדשנות להגנה על זכויות.
- רשות החדשנות: מובילה את מדיניות ה-AI הלאומית ואת התוכניות הממשלתיות בתחום, ומפרסמת מסמכי מדיניות והנחיות.
- מערך הדיגיטל הלאומי: פרסם מדריך ראשון מסוגו ל"AI אחראי" עבור המגזר הציבורי: מעין מסגרת עקרונות לאימוץ אחראי של מערכות AI בשירות המדינה, שמהווה גם נקודת ייחוס טובה לארגונים פרטיים.
- הרשות להגנת הפרטיות (רמו"ט): פרסמה טיוטת הנחיה לשימוש ב-AI (אפריל 2025) המתייחסת להיבטי פרטיות: בסיס חוקי לעיבוד, מזעור נתונים, שקיפות וזכויות נושאי מידע: בהתאם לחוק הגנת הפרטיות.
- ועדת נגל (2025): בהחלטת ממשלה מפברואר 2025 הוקמה ועדה ציבורית לגיבוש אסטרטגיה ודרכי האצה לתחום ה-AI. הוועדה הגישה את המלצותיה באוגוסט 2025, ובהן קריאה להאצה משמעותית של אימוץ AI במשק ובממשלה, לצד התאמות רגולטוריות שיסירו חסמים ויקימו תשתית פיקוח מותאמת.
מה צפוי? הכיוון ברור גם אם לוח הזמנים אינו חד: ישראל צפויה להמשיך בגישה המגזרית והעקרונית בטווח הקרוב, אך לחץ בינלאומי: בעיקר מצד ה-EU AI Act וההשלכות על חברות ישראליות שמייצאות לאירופה: עשוי להאיץ חקיקה או הסדרה רשמית יותר. מומחים צופים שאימוץ מעשי של עקרונות ה-EU AI Act יהפוך לסטנדרט דה-פקטו גם עבור ארגונים ישראליים, גם ללא חוק מקומי, משום שהלקוחות והשותפים הגלובליים ידרשו זאת.
הסתייגות חשובה: התמונה הישראלית דינמית. הפרטים לעיל נכונים למועד כתיבת הכתבה, אך ייתכנו עדכונים במסמכי מדיניות, בהנחיות רגולטוריות מגזריות או ביוזמות חקיקה. מומלץ לוודא מול פרסומים רשמיים עדכניים לפני קבלת החלטות.
תיקון 13 לחוק הגנת הפרטיות: החוק שכבר חל עליכם
גם בלי חוק AI ייעודי, ארגון ישראלי שמשתמש ב-AI כפוף כבר היום לחוק הגנת הפרטיות. תיקון 13 נכנס לתוקף ב-14 באוגוסט 2025 ושינה את התמונה: הוא הרחיב את ההגדרה של "מידע בעל רגישות מיוחדת" (כולל מידע ביומטרי, גנטי, נתוני מיקום ופעילות פיננסית), חייב גופים מסוימים למנות ממונה הגנת פרטיות, והרחיב משמעותית את סמכויות האכיפה של הרשות להגנת הפרטיות, כולל עיצומים כספיים. כל מערכת AI שמעבדת נתוני לקוחות או עובדים צריכה לעבור דרך העדשה הזו.
המטה הלאומי ל-AI וביקורת המדינה
ועדת נגל הגישה את הדוח שלה לראש הממשלה ב-5 באוגוסט 2025, ובספטמבר 2025 אימצה הממשלה את ההמלצות והחליטה על הקמת מטה לאומי לבינה מלאכותית במשרד ראש הממשלה. ב-2026 פרסם גם מבקר המדינה ביקורת על היערכות הממשלה ל-AI. התמונה הכללית: ישראל משקיעה בהאצה, והרגולציה ממשיכה להיבנות דרך עקרונות, רגולטורים מגזריים ודיני הפרטיות, לא דרך חוק מסגרת אחד.
מה ארגון ישראלי חייב לעשות עכשיו: אבחנה לפי מצב
אין תשובה אחת שמתאימה לכולם. הצעד הראשון הוא לאבחן באיזו קטגוריה הארגון נמצא, ולפי זה לגזור את תוכנית העבודה. שלוש שאלות-מפתח יעשו את רוב העבודה: