מיקרוסופט פרסמה השבוע אזהרה רשמית וחריגה הנוגעת לפיצ'ר ה-AI הניסיוני החדש שלה, Copilot Actions. הפיצ'ר, שנועד להעניק למערכת ההפעלה יכולות פעולה עצמאיות ("Agentic"), טומן בחובו סיכונים משמעותיים הכוללים מתקפות הזרקת פקודות (Prompt Injection) וגניבת מידע רגיש ללא ידיעת המשתמש.
למרות שכרגע הפיצ'ר כבוי כברירת מחדל, המומחים מזהירים כי שילובו העתידי בליבת מערכת ההפעלה מחייב היערכות מחודשת מצד ארגונים ומשתמשים פרטיים.
האזהרה של מיקרוסופט: ה-AI מקבל גישה, והאקרים עלולים לנצל זאת
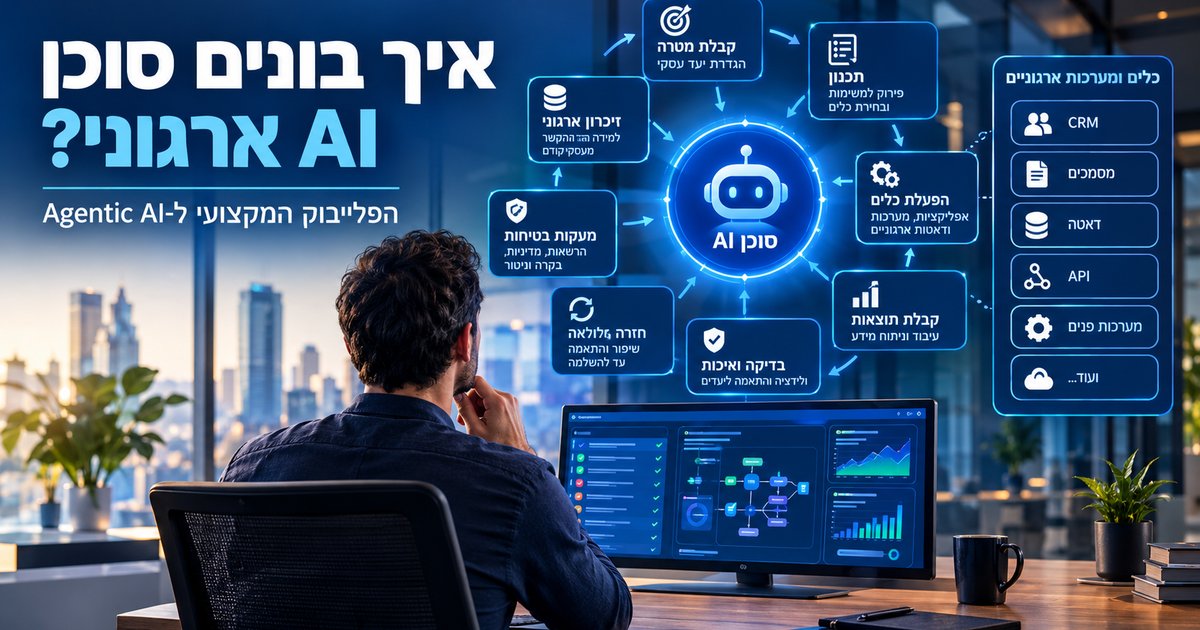
בצעד המעיד על אחריות אך גם על גודל האיום, מיקרוסופט עדכנה את מסמכי האבטחה הרשמיים של Windows 11 עם אזהרה מפורשת לגבי השימוש ב-Copilot Actions. מדובר בפיצ'ר המאפשר ל-AI לא רק "לדבר" איתנו, אלא לבצע פעולות ממשיות במערכת ההפעלה באופן אוטונומי (יכולות Agentic).
החשש המרכזי הוא מפני מתקפות מסוג Prompt Injection ו-Cross-Prompt Injection (XPIA). במתקפות אלו, תוכן זדוני (למשל, טקסט נסתר באתר אינטרנט או בתוך מסמך תמים) יכול "לבלבל" את המודל ולגרום לו לבצע פעולות בניגוד לרצון המשתמש – כמו שליחת קבצים רגישים לשרת חיצוני או הרצת פקודות זדוניות, כל זאת ללא לחיצה אחת מצד הקורבן ("Zero-Click").
מהם הסיכונים המרכזיים לארגונים ולמשתמשים?
המעבר מ-AI שמייצר טקסט ל-AI שמבצע פעולות (Action-Oriented) משנה את כללי המשחק באבטחת מידע: