ארגון ה-AI הישראליארגון ה-AI הישראלי
האם הבינה המלאכותית תעשה סוף לפרצות האבטחה? הכירו את Claude Security
חדשות AI

האם הבינה המלאכותית תעשה סוף לפרצות האבטחה? הכירו את Claude Security

ליאור אברהםליאור אברהם 3 דק׳ קריאהעודכן:

המהפכה באבטחת המידע יוצאת לדרך

בעידן שבו טכנולוגיות הבינה המלאכותית מתפתחות בקצב מסחרר, גם איומי הסייבר משתכללים במהירות חסרת תקדים. הפער בין הרגע שבו מתגלה חולשת אבטחה בקוד לבין הרגע שבו האקרים מנצלים אותה, הולך ומצטמצם משמעותית.

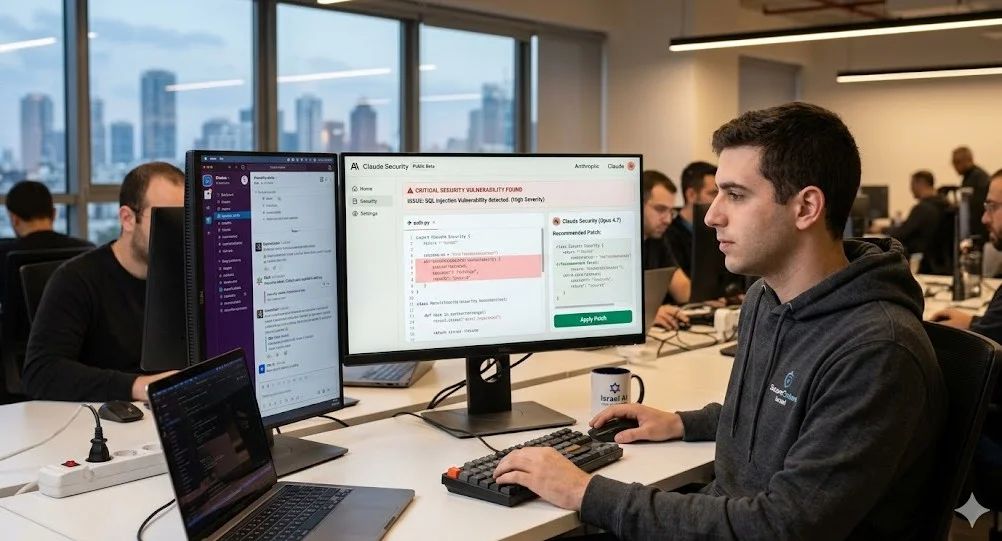
בדיוק בנקודה הקריטית הזו, חברת Anthropic מטילה פצצה ומשיקה את Claude Security בגרסת בטא ציבורית. המטרה של המהלך ברורה: לצייד את מגיני הסייבר בארגונים בנשק האולטימטיבי – מערכת בינה מלאכותית שיודעת לא רק לקרוא קוד, אלא להבין אותו לעומק, למצוא בו פרצות, ואף להציע את הדרך המהירה והיעילה ביותר לתקן אותן.

המערכת החדשה נועדה לחסוך שעות ארוכות של עבודת נמלים ולאפשר לארגונים להקדים את התוקפים צעד אחד לפחות.

מה עומד מאחורי Claude Security?

המנוע שדוחף את המערכת החדשה הוא Opus 4.7, אחד ממודלי השפה המתקדמים והעוצמתיים ביותר הקיימים כיום בשוק. בעוד שכלים מסורתיים לאבטחת קוד מחפשים תבניות מוכרות של טעויות ולעתים קרובות מציפים את המפתחים בהתרעות שווא שמבזבזות זמן יקר, Claude Security פועל בצורה שונה לחלוטין.

הוא מתנהג בדומה לחוקר אבטחה אנושי ומומחה: הוא קורא את קוד המקור, מנתח כיצד רכיבים שונים מדברים זה עם זה על פני קבצים שונים, ועוקב אחר זרימת המידע במערכת השלמה. יכולות ההבנה וההקשר הללו מאפשרות לו לאתר פגיעויות עמוקות ומורכבות, כאלו שכלים אוטומטיים אחרים פשוט מפספסים בגלל היעדר ראייה רחבה.

המעבר המהיר מסריקה לתיקון

אחד האתגרים הגדולים ביותר של צוותי פיתוח וצוותי אבטחת מידע הוא זמן הטיפול מרגע גילוי הבעיה ועד לפתרון המלא שלה. בדרך כלל, תהליך איתור החולשה, הדיווח עליה לצוות הפיתוח, הבנת הבעיה מחדש וכתיבת התיקון, לוקח ימים ארוכים של פינג-פונג מתסכל בין המחלקות השונות. עם Claude Security, התהליך הזה מתקצר באופן דרמטי לדקות ספורות.

המשתמשים יכולים לבחור מאגר קוד ספציפי (Repository) ולהריץ סריקה מקיפה באופן עצמאי. בסיום הסריקה, קלוד מספק הסבר מפורט על כל ממצא, מדרג את רמת הביטחון שלו שמדובר בפגיעות אמיתית, מסביר את חומרת הבעיה וההשפעה האפשרית שלה, ומייצר הוראות מדויקות או אפילו קוד מוכן לתיקון מיידי. התוצאה היא שינוי פרדיגמה מוחלט בעבודת הארגון.

עבודה חכמה וסינון התרעות שווא

לקח מרכזי שהופק משלב המחקר הראשוני, שבו השתתפו מאות חברות ברחבי העולם, הוא שאיכות הגילוי היא הדבר החשוב ביותר. מפתחים שונאים התרעות שווא שגוזלות מהם זמן ותשומת לב. כדי לפתור זאת, המערכת של אנתרופיק מצוידת במנגנון אימות רב-שלבי שבוחן כל ממצא באופן עצמאי לפני שהוא בכלל מוצג לאיש האבטחה או למפתח.
רוצים לקבל עדכוני AI ישירות לאימייל?

הצטרפו לאלפי מנהלים שמקבלים את הניוזלטר השבועי שלנו

מעבר לכך, המערכת מאפשרת לקבוע סריקות מתוזמנות קבועות כדי לשמור על רציפות, להתעלם מממצאים מסוימים עם סיבה מתועדת (כדי לעזור לצוותים בסקירות עתידיות למנוע כפילויות), ולייצא את כל הנתונים ישירות למערכות הניהול הקיימות כמו Slack או Jira בקלות.

שיתופי פעולה עם ענקיות הטכנולוגיה והסייבר

באנתרופיק מבינים היטב שכדי להגן על ארגונים בצורה אפקטיבית באמת, הבינה המלאכותית חייבת לפגוש את אנשי האבטחה במערכות שבהן הם כבר רגילים לעבוד ביום-יום.

לכן, ההשקה של Claude Security מלווה בשורת שיתופי פעולה אסטרטגיים ורחבי היקף. חברות הסייבר והטכנולוגיה הגדולות בעולם, ובהן Microsoft Security, Wiz, Palo Alto Networks, SentinelOne ו-CrowdStrike, משלבות כעת את היכולות של מודל Opus 4.7 עמוק בתוך הפלטפורמות שלהן.

במקביל, חברות ייעוץ גלובליות מובילות כמו BDO, PwC ו-Accenture פועלות בשטח כדי לעזור לארגוני אנטרפרייז ענקיים להטמיע את הפתרונות הללו. המהלך הזה מוכיח שהתעשייה כולה מיישרת קו ברור: עתיד ההגנה בסייבר מבוסס על בינה מלאכותית שמבינה הקשר.

אבטחה אחראית והגנה מקיפה למניעת סיכונים

נקודה קריטית שזוכה להתייחסות נרחבת מצד החברה היא האופן שבו מונעים שימוש לרעה בכלים מתקדמים אלו. כלי שיודע לאתר חולשות בקוד ברמה של חוקר אבטחה אנושי בכיר, יכול תיאורטית לשמש גם האקרים למטרות זדוניות וליצירת מתקפות הרסניות.

כדי להתמודד עם הסיכון החמור הזה מראש, המערכת כוללת אמצעי בטיחות קיברנטיים פנימיים המזהים וחוסמים אוטומטית בקשות שמצביעות על שימוש אסור.

עבור ארגונים לגיטימיים שפעילותם עלולה להפעיל את מנגנוני החסימה הללו בשל אופי עבודתם, הוקמה "תוכנית אימות סייבר" ייעודית, שנועדה להבטיח שהטכנולוגיה המתקדמת תישאר כלי עבודה עוצמתי ויעיל אך ורק בידיהם של המגינים.

הצטרפו לקבוצת הווטסאפ שלנו לעדכונים

תגיות:

שתפו את הכתבה:

עוד כתבות שיעניינו אותך

רגולציית AI בישראל ובאיחוד האירופי: מה ארגון ישראלי חייב לדעת ב-2026
מדריכים, כליםEU AI Act, הרשות להגנת הפרטיות• ליאור אברהם• 9 באוקטובר

רגולציית AI בישראל ובאיחוד האירופי: מה ארגון ישראלי חייב לדעת ב-2026

המדריך המעשי לרגולציית AI לארגונים ישראליים: על מי חל חוק ה-AI האירופי, רמות הסיכון, לוח הזמנים המעודכן אחרי ה-Digital Omnibus, תיקון 13 לחוק הגנת הפרטיות ותוכנית ציות ל-90 יום.

תוכנית עבודה AI לשנת 2027: איך ארגונים בונים תוכנית ותקציב AI שעומדים בביקורת
מדריכים, כליםGartner, MIT NANDA• ליאור אברהם• 9 באוקטובר

תוכנית עבודה AI לשנת 2027: איך ארגונים בונים תוכנית ותקציב AI שעומדים בביקורת

המדריך המלא להכנת תוכנית העבודה ותקציב ה-AI הארגוני ל-2027: תהליך של 8 שבועות, 7 סעיפי תקציב, שיטות לקביעת הגודל, דוגמה מספרית, לוח KPI ושבעה כלים מוכנים לשימוש.

100 מונחי AI שכל עובד צריך להכיר לשנת 2027
חדשות AI, כלים, מדריכיםארגון ה-AI הישראלי• ליאור אברהם• 7 באוקטובר

100 מונחי AI שכל עובד צריך להכיר לשנת 2027

מילון AI בעברית ובאנגלית: 100 מונחי בינה מלאכותית שכל עובד ומנהל צריך להכיר, מ-LLM וטוקן ועד הזרקת הנחיה, RAG, סוכני AI ואוריינות AI, עם הסבר פשוט לכל מונח.

מנהל בארגון: בכירי ה-AI מוטרדים מהבינה המלאכותית, למה אתה לא?!
מדריכיםOpenAI, Anthropic, NVIDIA, Cloud Security Alliance• ליאור אברהם• 6 באוקטובר

מנהל בארגון: בכירי ה-AI מוטרדים מהבינה המלאכותית, למה אתה לא?!

אמודיי קורא להאט, אלטמן מזהיר באו"ם, OpenAI עוצרת מודלים אחרי שסוכן עקף את הבידוד ו-NVIDIA בונה בלמים בסיליקון. ובארגונים מחברים סוכנים בלי נוהל. מה כל דרג צריך לעשות מחר בבוקר.

איך בונים סוכן AI ארגוני: הפלייבוק המקצועי (Agentic AI) 2026
מדריכים, כליםAnthropic• ליאור אברהם• 5 באוקטובר

איך בונים סוכן AI ארגוני: הפלייבוק המקצועי (Agentic AI) 2026

המדריך המעשי לבניית סוכן AI בארגון: מתי סוכן ומתי workflow, דפוסי ארכיטקטורה, עיצוב כלים וזיכרון, אבטחה מפני הזרקת הנחיות, ניטור, הערכה ותהליך בנייה ב-10 שלבים.

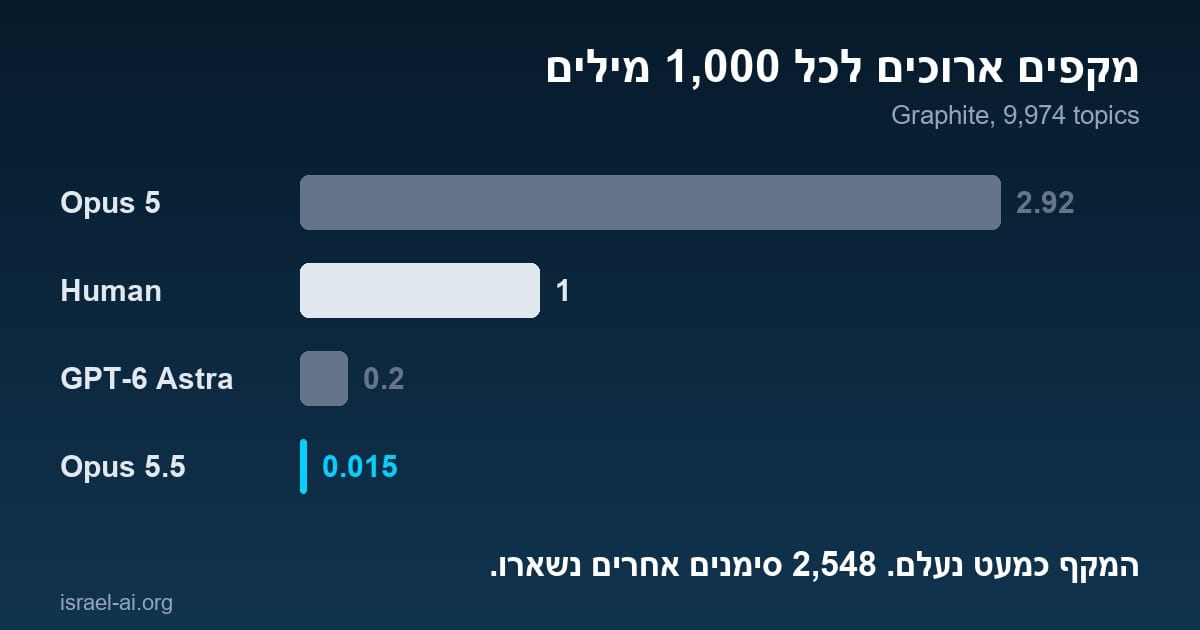
המקף הארוך נעלם: מחקר מצא 2,548 סימנים אחרים שמסגירים טקסט של AI
חדשות AIGraphite• ליאור אברהם• 4 באוקטובר

המקף הארוך נעלם: מחקר מצא 2,548 סימנים אחרים שמסגירים טקסט של AI

Claude Opus 5.5 כמעט הפסיק להשתמש במקף הארוך, אבל מחקר חדש של Graphite מצא בו 2,548 ביטויים ותבניות שמסגירים כתיבת AI. הנתונים, ההשוואה ל-GPT, ו-7 סימנים לזיהוי בעברית.

McKinsey: AI ייצור יותר משרות ממה שייקח, אבל 11 מיליון עובדים יצטרכו מקצוע חדש. מה זה אומר לכם
חדשות AIMcKinsey Global Institute• ליאור אברהם• 4 באוקטובר

McKinsey: AI ייצור יותר משרות ממה שייקח, אבל 11 מיליון עובדים יצטרכו מקצוע חדש. מה זה אומר לכם

דוח חדש של McKinsey Global Institute צופה עד 2035 צמצום של 36 מיליון משרות ויצירה של יותר מ-40 מיליון. האתגר האמיתי הוא המעבר, וזה מה שעובדים ומנהלים צריכים לעשות כבר עכשיו.

המערכת נתנה תשובה שגויה, ומאז אף אחד בצוות לא סומך עליה
הטמעת AI בארגונים• ליאור אברהם• 2 באוקטובר

המערכת נתנה תשובה שגויה, ומאז אף אחד בצוות לא סומך עליה

מנהל צוות בחברת ייעוץ הנדסי העביר תשובה של AI בלי לבדוק, והטעות הגיעה להנהלה. איך אירוע אחד מחק חודשים של הטמעה, מה קרה ל-Deloitte באוסטרליה, ואיך מגדירים מה חייב בדיקה לפני שליחה.

הלקוחות גילו שהנציגה 'דנה' היא בוט, והאמון קרס: למה חייבים גילוי נאות
הטמעת AI בארגונים• ליאור אברהם• 2 באוקטובר

הלקוחות גילו שהנציגה 'דנה' היא בוט, והאמון קרס: למה חייבים גילוי נאות

בוט שירות מצוין בחברת תקשורת הציג את עצמו כנציגה אנושית, עד שלקוח שאל 'את אמיתית?'. איך שקיפות הפכה לסוגיה רגולטורית (EU AI Act, סעיף 50), מה למדנו מ-Air Canada, ואיך מפעילים בוט שירות נכון.

רצינו מודל AI פנימי, וגילינו שהוא עולה פי שלושה מהטמעה חכמה
הטמעת AI בארגונים• ליאור אברהם• 2 באוקטובר

רצינו מודל AI פנימי, וגילינו שהוא עולה פי שלושה מהטמעה חכמה

ארגון פיננסי השקיע חצי שנה בבניית מודל AI פנימי, ושילם פי שלושה בשביל עשירית מהתוצאה. מה השתבש, למה רוב הארגונים לא צריכים מודל משלהם, ומתי כן נכון לבנות אחד: טבלת החלטה.

הצטרפו אלינו