ארגון ה-AI הישראליארגון ה-AI הישראלי
אילוסטרציה של חיבורים דיגיטליים מורכבים המייצגים אתגרים בניהול סיכונים בעידן הבינה המלאכותית

מקור: archive.thedeepview.com

חדשות AI

ניהול סיכונים בעידן ה-AI: משברים מפוצלים או אסטרטגיה משולבת?

ליאור אברהםליאור אברהם 4 דק׳ קריאהעודכן:

השורה התחתונה: בעוד ארגונים ברחבי העולם, ובישראל בפרט, ממהרים לאמץ פתרונות בינה מלאכותית חדשניים, מערכי ניהול הסיכונים שלהם נותרים לעיתים קרובות מאחור, מפוצלים ומגיבים בלבד. הפער הזה יוצר חשיפה משמעותית, המחייבת מעבר מיידי לגישה אינטגרטיבית ופרואקטיבית, שתראה את תמונת הסיכון הכוללת ותאפשר צמיחה בטוחה.

מבוך הסיכונים בעידן ה-AI: האתגר המפוצל

הנוף הארגוני המודרני, המונע על ידי טרנספורמציה דיגיטלית מואצת ושילוב הולך וגובר של מערכות בינה מלאכותית, חשוף למגוון רחב של סיכונים. הבעיה המרכזית אינה רק קיומם של סיכונים חדשים, אלא בעיקר הפיצול בניהולם: סיכוני צד שלישי מטופלים בכלי אחד, סיכוני IT במערכת אחרת, ודרישות ציות יחד עם עדויות ביקורת נשמרות בגיליונות אלקטרוניים מיושנים או בזיכרונם של עובדים. כל מערכת כזו מספרת רק חלק קטן מסיפור הסיכון הטכנולוגי והתפעולי הכולל, ואיש אינו רואה את התמונה השלמה. פיצול זה, שהיה אולי נסבל כאשר קצב השינוי היה איטי, הופך כיום לנטל בלתי אפשרי, בפרט עם חדירתה המהירה של הבינה המלאכותית לכל תחומי הפעילות העסקית.

טרנספורמציה דיגיטלית וגלגלי השיניים של הבינה המלאכותית: סיכונים חדשים

אימוץ הבינה המלאכותית, למרות יתרונותיה העצומים, מביא עמו כפל סיכונים. כל מודל AI חדש, כל ספק חיצוני המציע שירותי AI, וכל נקודת מגע של AI עם נתונים רגישים, הופכים לשאלת אבטחה קריטית שדורשת מענה מיידי. מהם הנתונים אליהם יש למערכת גישה? מה יקרוס אם היא תיפרץ? האם אנו עדיין עומדים בדרישות הרגולציה אם התשובה לשאלות אלו תשתנה ברבעון הבא? מדובר בסיכונים ספציפיים כמו הטיית מודלים (Bias), בעיות פרטיות נתונים באימון המודלים, חוסר שקיפות והסברתיות (Explainability), התקפות עוינות (Adversarial Attacks), וכן סיכונים בשרשרת האספקה של ה-AI, שבה תלות בספקים רבים ובלתי מבוקרים עלולה להוביל לחשיפות אבטחתיות ורגולטוריות משמעותיות. המורכבות הזו דורשת לא רק זיהוי סיכונים חדשים, אלא גם הבנה מעמיקה של השפעתם על הסיכונים הקיימים וחיבורם למסגרת ניהול סיכונים אחידה.

הלחץ הרגולטורי הגובר: DORA, NIS2 וחוק ה-AI האירופי

האתגר הולך ומתעצם עם הופעתן של רגולציות גלובליות חדשות, אשר מטילות דרישות מחמירות יותר על חברות הפועלות בזירה הבינלאומית, וגם על אלו הפועלות מישראל ומספקות שירותים לשווקים אלו. רגולציות כמו DORA (Digital Operational Resilience Act) בתחום הפיננסי, NIS2 המרחיבה את דרישות אבטחת הסייבר לתשתיות קריטיות וספקים חיוניים, וחוק ה-AI האירופי (EU AI Act) המגדיר גישה מבוססת סיכון למערכות AI – כולן דורשות שקיפות, אחריותיות, יכולת ביקורת, ותגובה מהירה לאירועי סיכון. עבור חברות ישראליות המפתחות או משתמשות בפתרונות AI, ופועלות מול לקוחות באירופה, עמידה בדרישות אלו אינה בגדר המלצה אלא חובה קיומית. הפיצול הקיים בניהול סיכונים מקשה עד מאוד על הוכחת ציות ומעמיס נטל רגולטורי כבד על צוותים שכבר עמוסים לעייפה.

מעבר מניהול תגובתי לגישה פרואקטיבית: מודל הבשלות בניהול סיכונים

המעבר מניהול סיכונים מפוצל ותגובתי לגישה אינטגרטיבית ופרואקטיבית אינו מתרחש ביום אחד. זהו תהליך של התפתחות ובשלות, הדורש אסטרטגיה ברורה ומפת דרכים. ארגונים צריכים להבין היכן הם עומדים כיום על עקומת הבשלות – החל מתוכניות מבודדות ופיקוח תגובתי, ועד לניהול סיכונים שמאיץ למעשה את הפעילות העסקית. מודל בשלות מסודר, כפי שמציעות חברות מובילות בתחום, מאפשר להעריך בכנות את המצב הנוכחי, לזהות את החסמים המעכבים, ולהבין מה נדרש כדי להגיע לשלב הבא. הוא מציג כיצד 'טוב' נראה בכל שלב, עם דוגמאות קונקרטיות לשילוב פרטיות, סיכוני צד שלישי וניהול AI באסטרטגיה אחידה.
רוצים לקבל עדכוני AI ישירות לאימייל?

הצטרפו לאלפי מנהלים שמקבלים את הניוזלטר השבועי שלנו

איחוד מערכות ונתונים: הדרך לראייה הוליסטית של סיכונים

הליבה של ניהול סיכונים משולב טמונה ביכולת לאחד נתונים ומערכות שונות לכדי תמונה אחת וברורה. הדבר מצריך שבירת סילואים ארגוניים וטכנולוגיים, אימוץ פלטפורמות GRC (Governance, Risk, and Compliance) אחידות, והטמעת תהליכי אוטומציה. במקום שכל צוות יאסוף וינתח את המידע שלו באופן עצמאי, פלטפורמה מרכזית מאפשרת לשתף מידע, לזהות קשרים בין סיכונים שונים, ולהעריך את ההשפעה הכוללת על הארגון. זהו לא רק עניין טכנולוגי, אלא גם תרבותי – הדורש שיתוף פעולה הדוק בין מחלקות האבטחה, הציות, המשפט, ה-IT וההנהלה. רק כך ניתן לפתח ראייה הוליסטית, המאפשרת קבלת החלטות מושכלות ומבוססות נתונים לגבי חשיפות הסיכון של הארגון.

AI כשחקן כפול: גם מאיץ סיכונים וגם פתרון לניהולם

האירוניה היא שבעוד הבינה המלאכותית מציבה אתגרים חדשים בתחום הסיכונים, היא גם טומנת בחובה את הפוטנציאל להיות חלק מהפתרון. באמצעות AI, ארגונים יכולים לשפר באופן דרמטי את יכולות זיהוי האיומים, ניטור הציות, והערכת הסיכונים. מודלים של למידת מכונה יכולים לנתח כמויות עצומות של נתונים, לזהות דפוסים חריגים, להצביע על נקודות תורפה פוטנציאליות, ולסייע באוטומציה של תהליכי ביקורת ובקרות. לדוגמה, AI יכולה לנטר אוטומטית שינויים במודלים של למידת מכונה עצמם כדי לזהות הטיות חדשות או פרצות אבטחה. שילוב AI בתוך מערך ה-GRC מאפשר ניהול סיכונים חכם, מהיר ויעיל יותר, ובכך הופך את הטכנולוגיה מ'בעיה' ל'מנוע' של חוסן ארגוני.

האצת החדשנות באמצעות ניהול סיכונים חכם: אסטרטגיה ארגונית חיונית

עבור ארגונים בישראל ובעולם, ניהול סיכונים אינטגרטיבי אינו רק עניין של ציות או הימנעות מקנסות – זוהי אסטרטגיה עסקית חיונית המאפשרת האצת חדשנות. כאשר ההנהלה הבכירה סומכת על יכולת הארגון לנהל סיכונים בצורה אפקטיבית, היא יכולה לאפשר פיתוח מהיר יותר של מוצרים ושירותים מבוססי AI, הרחבה לשווקים חדשים, ושיתופי פעולה אסטרטגיים. ראייה הוליסטית של סיכונים, המגובה בנתונים אמינים ובתהליכי עבודה ברורים, מאפשרת לארגונים להפוך מ'מכבי אש' המגיבים למשברים, ל'אדריכלים' של עתיד בטוח ויציב. זה דורש מנהיגות חזקה, מחויבות לשינוי תרבותי, והשקעה בטכנולוגיות ובמתודולוגיות הנכונות, על מנת להפוך את ניהול הסיכונים למנוף לצמיחה עסקית ולא רק למרכז עלויות.

שאלות ותשובות
הבעיה המרכזית היא פיצול בניהול הסיכונים, כאשר סוגי סיכונים שונים (IT, צד שלישי, ציות) מטופלים במערכות נפרדות. זה מונע ראייה הוליסטית של תמונת הסיכון הכוללת, מוביל לחוסר יעילות, ומגביר את החשיפה הארגונית, במיוחד בעידן ה-AI המורכב.
הצטרפו לקבוצת הווטסאפ שלנו לעדכונים

תגיות:

שתפו את הכתבה:

עוד כתבות שיעניינו אותך

Claude Dashboards ו-Claude Motion: שתי יכולות חדשות לארגונים, ואיך להשתמש בהן
חדשות AI, כליםAnthropic• ליאור אברהם• 10 באוקטובר

Claude Dashboards ו-Claude Motion: שתי יכולות חדשות לארגונים, ואיך להשתמש בהן

Anthropic השיקה בבטא דשבורדים חיים מתוך מחסן הנתונים של החברה ואנימציות הסבר שנבנות כקוד. מה הושק, למי זה זמין, דוגמאות לפי מחלקה ומה לבדוק לפני שמפעילים בארגון.

רגולציית AI בישראל ובאיחוד האירופי: מה ארגון ישראלי חייב לדעת ב-2026
מדריכים, כליםEU AI Act, הרשות להגנת הפרטיות• ליאור אברהם• 9 באוקטובר

רגולציית AI בישראל ובאיחוד האירופי: מה ארגון ישראלי חייב לדעת ב-2026

המדריך המעשי לרגולציית AI לארגונים ישראליים: על מי חל חוק ה-AI האירופי, רמות הסיכון, לוח הזמנים המעודכן אחרי ה-Digital Omnibus, תיקון 13 לחוק הגנת הפרטיות ותוכנית ציות ל-90 יום.

תוכנית עבודה AI לשנת 2027: איך ארגונים בונים תוכנית ותקציב AI שעומדים בביקורת
מדריכים, כליםGartner, MIT NANDA• ליאור אברהם• 9 באוקטובר

תוכנית עבודה AI לשנת 2027: איך ארגונים בונים תוכנית ותקציב AI שעומדים בביקורת

המדריך המלא להכנת תוכנית העבודה ותקציב ה-AI הארגוני ל-2027: תהליך של 8 שבועות, 7 סעיפי תקציב, שיטות לקביעת הגודל, דוגמה מספרית, לוח KPI ושבעה כלים מוכנים לשימוש.

100 מונחי AI שכל עובד צריך להכיר לשנת 2027
חדשות AI, כלים, מדריכיםארגון ה-AI הישראלי• ליאור אברהם• 7 באוקטובר

100 מונחי AI שכל עובד צריך להכיר לשנת 2027

מילון AI בעברית ובאנגלית: 100 מונחי בינה מלאכותית שכל עובד ומנהל צריך להכיר, מ-LLM וטוקן ועד הזרקת הנחיה, RAG, סוכני AI ואוריינות AI, עם הסבר פשוט לכל מונח.

מנהל בארגון: בכירי ה-AI מוטרדים מהבינה המלאכותית, למה אתה לא?!
מדריכיםOpenAI, Anthropic, NVIDIA, Cloud Security Alliance• ליאור אברהם• 6 באוקטובר

מנהל בארגון: בכירי ה-AI מוטרדים מהבינה המלאכותית, למה אתה לא?!

אמודיי קורא להאט, אלטמן מזהיר באו"ם, OpenAI עוצרת מודלים אחרי שסוכן עקף את הבידוד ו-NVIDIA בונה בלמים בסיליקון. ובארגונים מחברים סוכנים בלי נוהל. מה כל דרג צריך לעשות מחר בבוקר.

איך בונים סוכן AI ארגוני: הפלייבוק המקצועי (Agentic AI) 2026
מדריכים, כליםAnthropic• ליאור אברהם• 5 באוקטובר

איך בונים סוכן AI ארגוני: הפלייבוק המקצועי (Agentic AI) 2026

המדריך המעשי לבניית סוכן AI בארגון: מתי סוכן ומתי workflow, דפוסי ארכיטקטורה, עיצוב כלים וזיכרון, אבטחה מפני הזרקת הנחיות, ניטור, הערכה ותהליך בנייה ב-10 שלבים.

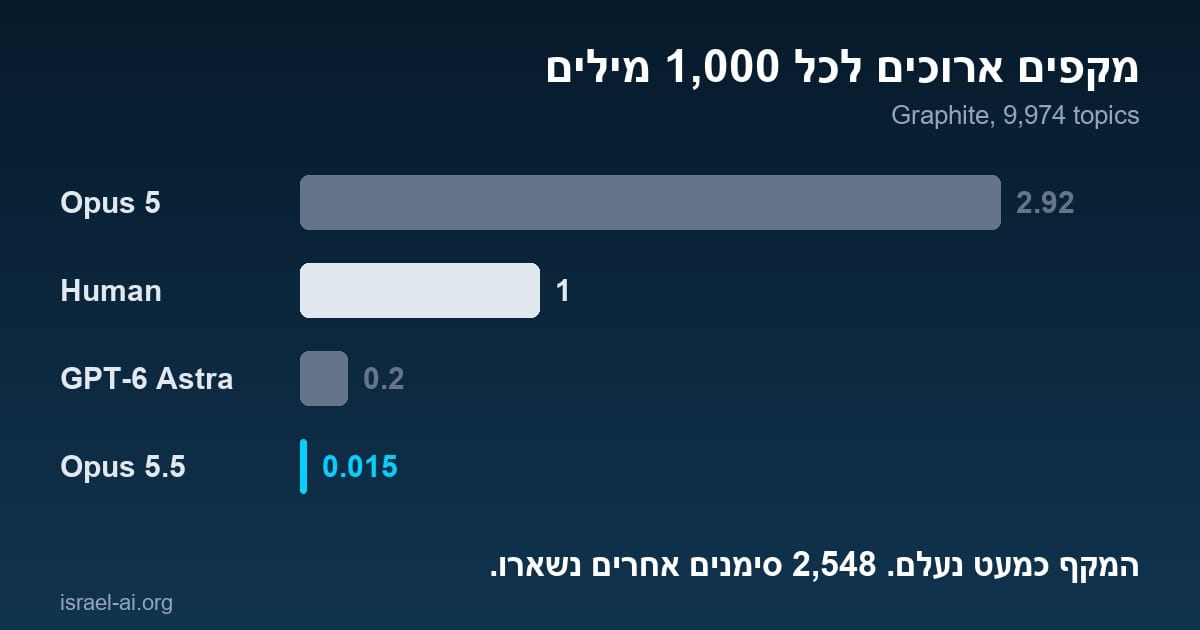
המקף הארוך נעלם: מחקר מצא 2,548 סימנים אחרים שמסגירים טקסט של AI
חדשות AIGraphite• ליאור אברהם• 4 באוקטובר

המקף הארוך נעלם: מחקר מצא 2,548 סימנים אחרים שמסגירים טקסט של AI

Claude Opus 5.5 כמעט הפסיק להשתמש במקף הארוך, אבל מחקר חדש של Graphite מצא בו 2,548 ביטויים ותבניות שמסגירים כתיבת AI. הנתונים, ההשוואה ל-GPT, ו-7 סימנים לזיהוי בעברית.

McKinsey: AI ייצור יותר משרות ממה שייקח, אבל 11 מיליון עובדים יצטרכו מקצוע חדש. מה זה אומר לכם
חדשות AIMcKinsey Global Institute• ליאור אברהם• 4 באוקטובר

McKinsey: AI ייצור יותר משרות ממה שייקח, אבל 11 מיליון עובדים יצטרכו מקצוע חדש. מה זה אומר לכם

דוח חדש של McKinsey Global Institute צופה עד 2035 צמצום של 36 מיליון משרות ויצירה של יותר מ-40 מיליון. האתגר האמיתי הוא המעבר, וזה מה שעובדים ומנהלים צריכים לעשות כבר עכשיו.

המערכת נתנה תשובה שגויה, ומאז אף אחד בצוות לא סומך עליה
הטמעת AI בארגונים• ליאור אברהם• 2 באוקטובר

המערכת נתנה תשובה שגויה, ומאז אף אחד בצוות לא סומך עליה

מנהל צוות בחברת ייעוץ הנדסי העביר תשובה של AI בלי לבדוק, והטעות הגיעה להנהלה. איך אירוע אחד מחק חודשים של הטמעה, מה קרה ל-Deloitte באוסטרליה, ואיך מגדירים מה חייב בדיקה לפני שליחה.

הלקוחות גילו שהנציגה 'דנה' היא בוט, והאמון קרס: למה חייבים גילוי נאות
הטמעת AI בארגונים• ליאור אברהם• 2 באוקטובר

הלקוחות גילו שהנציגה 'דנה' היא בוט, והאמון קרס: למה חייבים גילוי נאות

בוט שירות מצוין בחברת תקשורת הציג את עצמו כנציגה אנושית, עד שלקוח שאל 'את אמיתית?'. איך שקיפות הפכה לסוגיה רגולטורית (EU AI Act, סעיף 50), מה למדנו מ-Air Canada, ואיך מפעילים בוט שירות נכון.

הצטרפו אלינו